ランサムウェア感染時の初動対応!身代金NGと復旧の完全ガイド2026
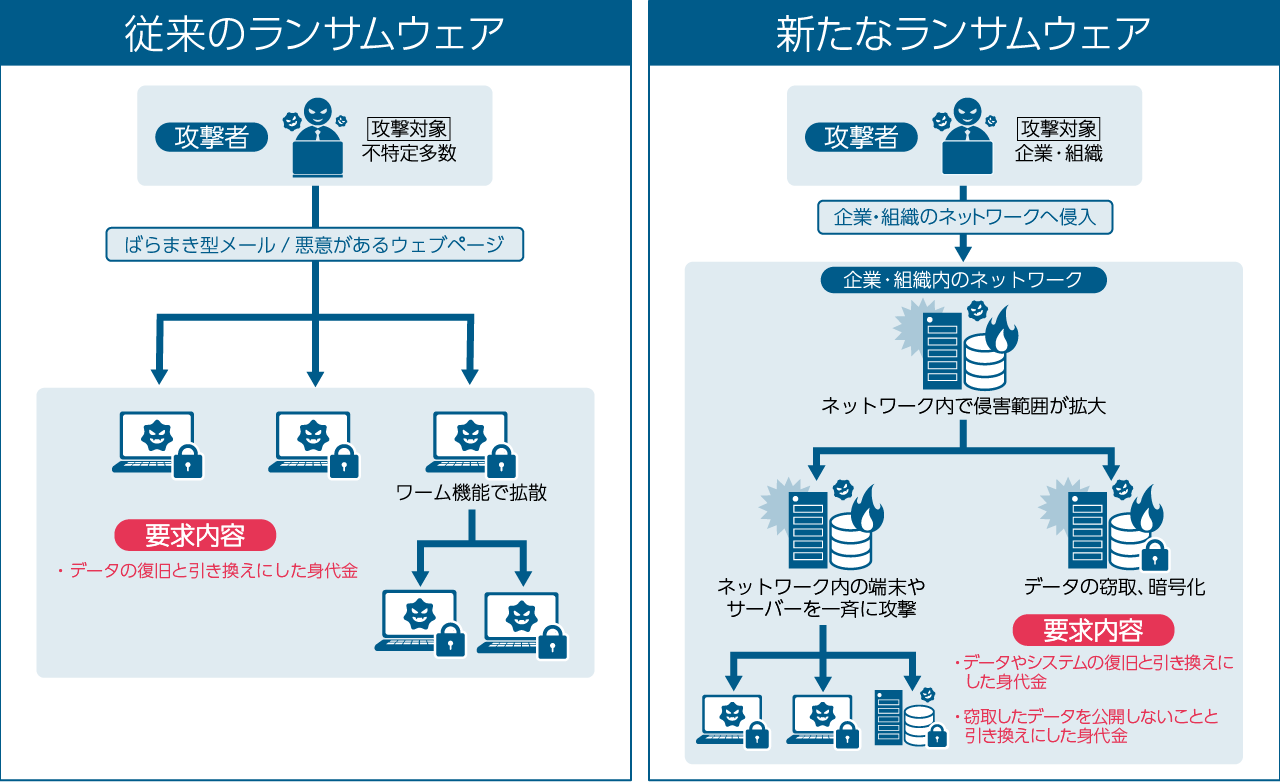
ある日突然、PCの画面が警告メッセージで埋め尽くされ、業務ファイルが一切開けなくなる――。2026年現在も企業の存続を揺るがす最凶のサイバー脅威として猛威を振るうのがランサムウェアです。攻撃者の手口は年々巧妙化し、単なるデータの暗号化にとどまらず、盗み出した機密情報を暴露すると脅す手口が日常化しています。
もしあなたの端末や自社のサーバーが感染した際、数分から数時間の初期行動が生死を分けます。パニックに陥って誤った操作をすれば、感染が全社へ拡大したり、証拠が消滅して警察やサイバー保険への申請すら困難になる恐れがあります。被害を最小限に食い止めるための確実な手順と公的機関への連携ルートを整理しました。
📌 【この記事の重要ポイントまとめ】
- 要点1:感染発覚時の最優先事項は「物理的なネットワーク遮断」であり、電源の強制切断は証拠保全の観点から避けるのが鉄則。
- 要点2:身代金の支払いは復号成功率が極めて低く、犯罪組織への資金提供と法的な制裁リスクを招くため絶対に支払ってはならない。
- 要点3:被害発生時は警察・IPAへの相談に加え、改正個人情報保護法に基づく個人情報保護委員会への報告義務を速やかに履行する必要がある。
【緊急時の初動対応】画面がロックされた直後に絶対行うべき3つの手順
ディスプレイに見慣れない脅迫文が表示されたり、拡張子が一斉に書き換わっているのを発見した場合、即座に現場で実行すべき初動対応手順が存在します。初動の10分で組織全体のネットワークを守れるかどうかが決まります。
最初のステップは、何よりも優先して行うネットワーク遮断です。有線接続の場合はLANケーブルを物理的に引き抜き、ノートPCなどの無線接続環境では本体のWi-Fiスイッチをオフにするか、機内モードへ切り替えます。社内LANや共有ストレージ経由で他部署の端末へマルウェアが拡散する速度は秒単位であるため、迷わず物理的な隔離を実行してください。
ここで多くの人が陥りがちな致命的ミスが「端末の電源ボタンを長押しして強制終了する」行為です。電源を完全に切断すると、揮発性メモリ(RAM)上に残されていた攻撃者の痕跡や復号の糸口となる暗号化キーのデータが完全に消えてしまいます。画面の写真をスマートフォンなどで撮影し、脅迫文面や表示されているエラーコードを記録に残した上で、電源は落とさずネットワークのみを遮断したスリープ・待機状態を維持するのがセオリーです。
身代金支払いはなぜ絶対NGなのか?二重脅迫手口の罠とデータ比較
暗号化された重要データを前に「身代金を支払えば元通りになるのではないか」という誘惑に駆られる経営層は少なくありません。しかし、警察庁やセキュリティ機関が一貫して警告するように、身代金支払いリスクは計り知れません。金銭を支払ったとしても、確実に復号キーが提供される保証はどこにも存在しないのが現実です。
さらに現在のサイバー攻撃は、データを暗号化する前に機密情報を外部サーバーへ吸い上げる二重脅迫手口が標準化しています。身代金を払って暗号化を解除させたとしても、後日「追加の現金を支払わなければ個人情報や取引先データをダークウェブのリークサイトで晒す」と再度脅迫されるケースが後を絶ちません。反社会的勢力や制裁対象組織への資金供与と見なされれば、企業としての社会的信用失墜だけでなく、国際的な法令違反に問われる事態に直結します。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 身代金支払い後のデータ完全復旧率 | 約32%〜45%前後(完全復元率は極めて低い) | 全データ復元率100%を期待する被害企業が多い | 半数以上がデータ欠損や復号不能に陥っており経済的損失が二重化する |
| 身代金要求額の平均推移 | 数千万円〜数億円規模(企業規模に応じ吊り上げ) | 数年前の数百万円水準から急騰 | 組織の財務状況を事前に調べ上げた上で支払限界ギリギリを要求される |
| 再攻撃(再被害)の発生確率 | 一度支払った企業の約80%が再度標的に | 「支払えば解決する」という誤解 | 「カネを払うカモ」としてダークウェブのリストに登録され標的が固定化する |
| 復旧にかかる平均ダウンタイム | 22日前後(業務完全停止〜部分再開まで) | 数日以内の復旧を想定しがち | 支払い有無に関わらず安全宣言とインフラ再構築に約1ヶ月を要する |
【実態検証】情シス担当者が直面した現場のリアルと企業被害事例まとめ
近年の企業被害事例まとめを検証すると、侵入の起点として圧倒的に多いのがVPN脆弱性感染経路です。特にリモートワーク用機器の設定不備や、サポートが終了した旧型ルーター、修正プログラムが未適用のまま放置されていたSSL-VPN機器が狙い撃ちにされています。
「金曜の夜間や連休初日に攻撃が仕掛けられ、月曜の朝に出社した社員が阿鼻叫喚になる」というパターンが定着しています。攻撃者は休日の監視が手薄な時間帯を狙って侵入し、数日間かけて管理者権限を奪取、社内バックアップを破壊した上で一斉に暗号化を発動させます。
現場のIT担当者からは「日頃からセキュリティパッチ適用をアナウンスしていたものの、基盤システムの再起動を伴うため現場部門からアップデートを先送りにされていた」という声が多数挙がっています。脆弱性の放置は、攻撃者にマスターキーを渡しているのと同義です。経営層がセキュリティメンテナンスのための計画停止を容認する文化を作らなければ、現場の努力だけで侵入を防ぎ切ることは不可能です。
法的義務と公的相談窓口|警察・IPA・個人情報保護委員会への通報フロー
インシデントが発生した際、社内対応と並行して進めなければならないのが関係機関への迅速な報告です。隠蔽や報告の遅れは、後々の法令違反や過料の対象となるため、明確なエスカレーションルートを把握しておきましょう。
まず、独立行政法人情報処理推進機構が設置するIPA相談窓口(情報セキュリティ安心相談窓口)へ状況を報告し、技術的な助言を求めます。同時に、最寄りの都道府県警察本部にある警察サイバー犯罪相談窓口へ通報を行ってください。警察への被害届提出は、サイバー保険の保険金請求手続きや、企業の免責事項を法的に証明する上で必須のプロセスとなります。
そして極めて厳格な対応が求められるのが個人情報保護委員会報告義務です。個人情報の漏えいやそのおそれがある場合、発覚から概ね3〜5日以内に行う「速報」と、30日以内(悪意ある攻撃による場合は60日以内)に行う「確報」の二段階報告が法律で義務付けられています。本人への通知も含め、法的な期限管理を怠ると企業名公表や罰則の対象となるため、法務部門と連携した即応体制が不可欠です。
一般に知られていない盲点とデータ復旧の現実解
被害に遭った際、無料で使える復号ツールを探すケースがありますが、国際的な連携プロジェクトである復号ツールNoMoreRansom(ノーモア・ランサム)などのサイトで解除キーが公開されているのは、比較的古い型や暗号化アルゴリズムに欠陥があった一部のランサムウェアに限られます。2026年現在流通している最新の高度な脅威に対しては、無償ツールだけで解決できる可能性は極めて低いと認識すべきです。
現実的な復旧の生命線となるのは、やはりデータ復旧バックアップの存在です。しかし、感染端末と同じ社内ネットワークに接続されたままのオンラインストレージやNASは、真っ先に攻撃者によって暗号化・消去されます。論理的に切り離された「オフラインバックアップ」や、書き換え不可能な「イミュータブル(不変)バックアップ」を保持していない限り、確実なデータ復元は望めません。
また、侵入原因の特定と再発防止には、専門機関によるデジタルフォレンジック調査が欠かせません。どの端末が最初の足がかりとなり、どのような権限を奪われて情報が持ち出されたのかを客観的に証明できなければ、システムを再稼働させた途端に再感染する悪夢を招くことになります。
【プロの判断基準】自社で対応可能な範囲と専門機関へ即委託すべき条件
感染の規模や状況によって、内製で処理すべきか外部の専門家へ即座に委託すべきかの明確な基準が存在します。
【自社対応が可能な限界ライン】
- インターネットから完全に切り離された単体の検証用PCなど、スタンドアロン環境での単一端末感染
- 機密情報や顧客データが一切保存されておらず、共有ネットワークへの接続ログが存在しない場合
- 端末の初期化・OS再インストールと既知のクリーンなバックアップからの復元だけで完結できる場合
【専門調査会社へ即委託すべき必須条件】
- Active Directoryサーバーや社内基幹システム、ファイルサーバーへの暗号化が確認された場合
- 個人情報や取引先の機密データが外部へ持ち出された(二重脅迫の兆候がある)痕跡が見られる場合
- VPNルーターなど境界防御機器のログが改ざんされており、自力で侵入経路を特定できない場合
- 警察への被害届提出や個人情報保護委員会への正式報告、サイバー保険の適用を受ける必要がある場合
【ランサムウェアに感染したら】に関するよくある質問(FAQ)
Q1:身代金要求画面が出たら、すぐにPCの電源を切ってもいいですか?
A1:電源を強制切断してはいけません。メモリ上に残された揮発性の証拠データ(侵入経路のログや暗号化の鍵情報)が消滅し、フォレンジック調査や復旧が不可能になるリスクがあります。LANケーブルの抜去やWi-Fiの無効化による「ネットワーク遮断」のみを行い、画面の写真を撮影した上で専門部署へ引き継いでください。
Q2:要求された身代金を支払えば、ファイルは必ず元に戻りますか?
A2:元に戻る保証は一切ありません。統計的にも完全復旧に成功する割合は半数以下であり、暗号化キーが送られてこないケースや、復号プログラム自体が破損している事例が頻発しています。さらに一度支払うと再脅迫のターゲットとして固定化するため、支払いは絶対に行わないでください。
Q3:社内ネットワークから隔離した後は、どのような窓口に相談すべきですか?
A3:技術的な支援・情報提供については「IPA相談窓口」、刑事事件としての捜査・相談は「警察サイバー犯罪相談窓口」へ連絡します。また、個人情報の漏えいリスクがある場合は「個人情報保護委員会」への法定報告が必要です。
Q4:最新のセキュリティソフトを入れていれば感染は防げないのですか?
A4:パターンマッチング型の従来型ソフトだけでは防ぎ切れません。近年の攻撃は正規の管理者ツールを悪用する「環境寄生型(LotL)」の手口や、VPN機器のパッチ未適用を突くケースが多いため、EDR(エンドポイント検知・対処)の導入や定期的なセキュリティパッチ適用、強固なアクセス制限を組み合わせた多層防御が不可欠です。
まとめ:被害を最小化するインシデント対応と再発防止の鉄則
ランサムウェアの被害に遭遇した際、最も重要なのは「慌てて間違った操作をしないこと」と「身代金ビジネスに屈しない毅然とした対応」です。初期段階での的確なネットワーク遮断と証拠保全、関係機関への迅速なエスカレーションが、企業が被るダメージを最小限に抑える唯一の道となります。
事態が収束した後は、感染経路となった脆弱性の完全な修正、イミュータブルバックアップ体制の再構築、そして全社的なインシデント対応訓練の実施が求められます。「いつ攻撃を受けても初動対応で封じ込める体制」を平時から整えておくことが、デジタル社会を生き抜く組織の最重要責務です。 (出典: ランサム ウェア 感染 したら(Yahoo!ニュース))


テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。