トロイの木馬とは?ウイルスとの違いや感染症状・最新対策を徹底解説
パソコンやスマートフォンを日常的に利用する中で、誰もが一度は耳にする「トロイの木馬」。一見すると便利なフリーソフトや正規のメール添付ファイルに偽装し、ユーザー自身の手で端末内部へと招き入れさせる極めて巧妙なマルウェアです。IPA(情報処理推進機構)や警察庁が公表するサイバー犯罪統計を見ても、不正送金や機密情報漏洩、さらにはランサムウェア感染の「最初の侵入口」としてトロイの木馬が使われるケースは後を絶ちません。
画面に突然「ウイルスが検出されました」と表示される偽警告の手口から、気付かぬうちに内部を盗み見られるバックドアの設置まで、その手口は日々高度化しています。本稿では、トロイの木馬が持つ本来のメカニズム、一般的なウイルスとの明確な違い、感染時の具体的な兆候、そして万が一の際の駆除手順と予防策を現場目線で分かりやすく解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:トロイの木馬は自己増殖を行わず、安全な画像や便利なアプリを装ってユーザーを欺き、内部へ潜入するマルウェアの一種です。
- 要点2:突然の大音量や全画面で「トロイの木馬に感染」と煽る画面の多くはサポート詐欺(偽警告)であり、表示された電話番号へ連絡してはいけません。
- 要点3:PCだけでなくスマホの被害も拡大しており、侵入を許した場合は即時のネットワーク遮断と専門ソフトによるスキャン、パスワード変更が必須です。
【神話から生まれた脅威】トロイの木馬の仕組みとギリシャ神話の由来
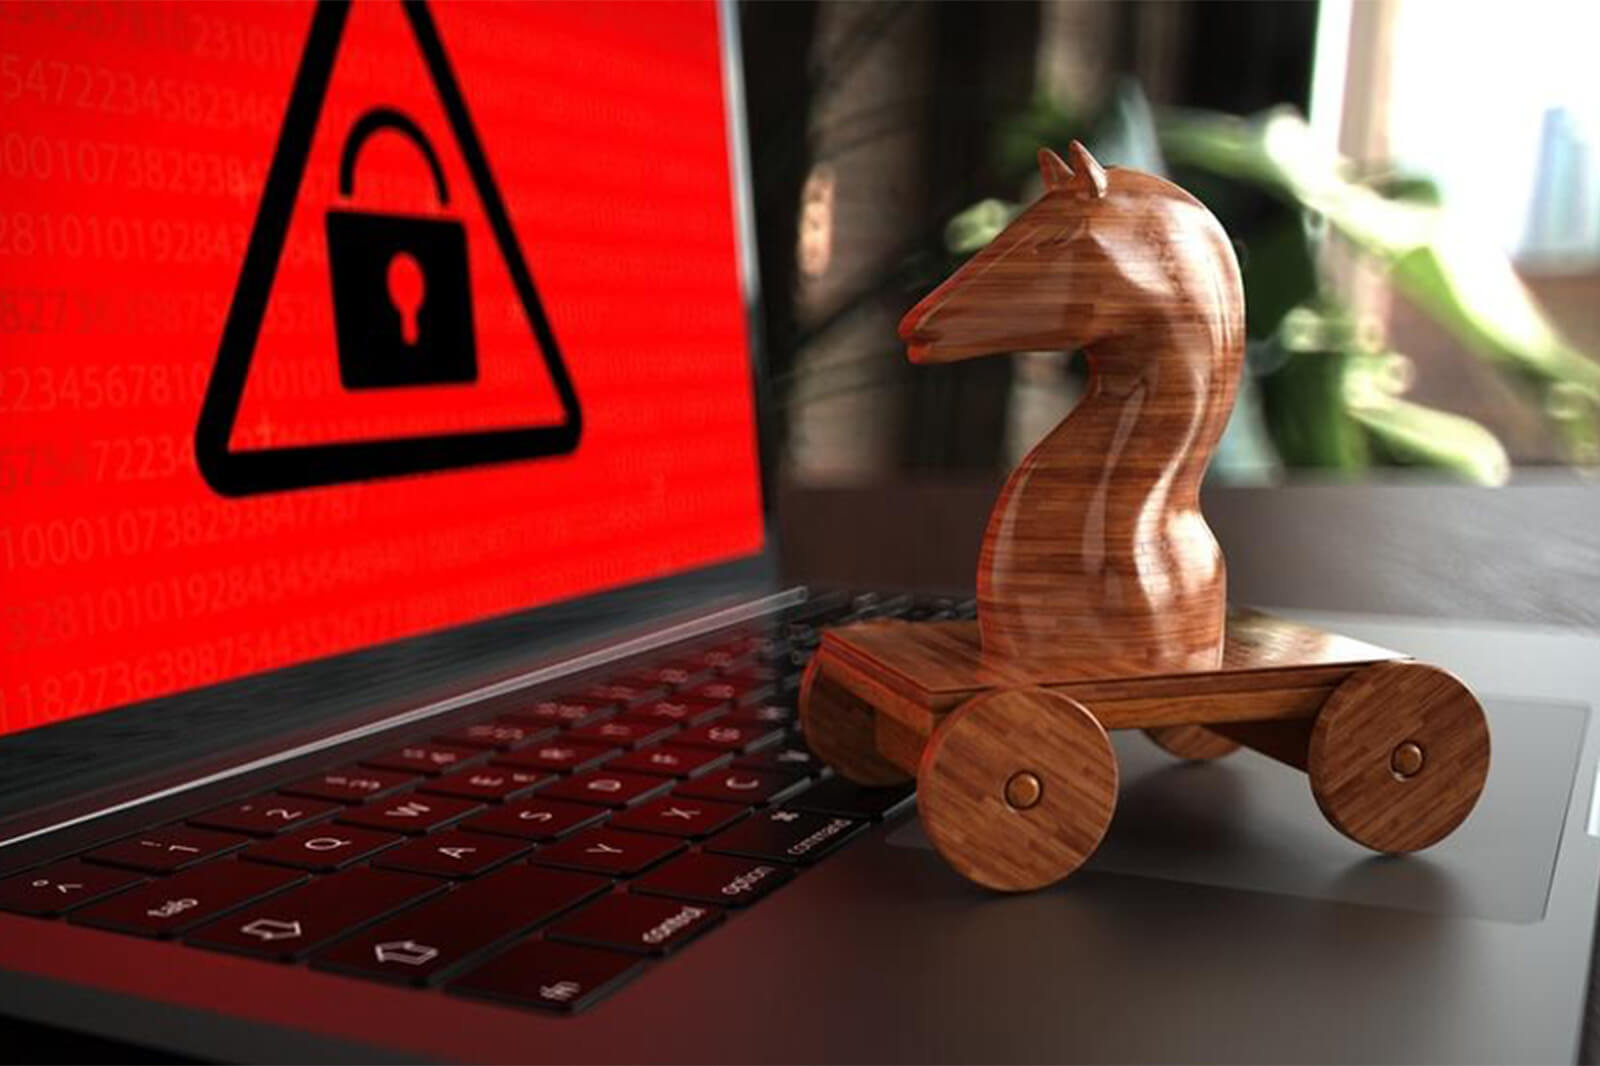
セキュリティ用語としての「トロイの木馬(Trojan Horse)」という名称は、古代ギリシャの詩人ホメロスが描いたトロイア戦争の伝説に由来します。堅牢な城壁に守られたトロイアに対し、ギリシャ軍は巨大な木馬を戦利品に見せかけて城内に運び込ませました。夜になり、木馬の中に潜んでいた兵士たちが密かに出て城門を開け放ち、トロイアを一夜にして陥落させたという故事です。
サイバー空間におけるトロイの木馬も、この歴史的エピソードと全く同じ手口を使います。外見上は「請求書のPDF」「システムアップデート通知」「無料の画像編集ツール」「ゲームの改造MOD」といった無害で魅力的なファイルに見せかけます。しかし、ユーザーが自らファイルを開いたりインストールしたりした瞬間、内部に仕組まれた悪意あるプログラムがバックグラウンドで展開されます。
最大の脅威は、「バックドア(裏口)」の不正作成と遠隔操作です。一度侵入に成功したトロイの木馬は、外部の攻撃者専用サーバー(C&Cサーバー)と秘密裏に通信を確立します。これにより、外部から端末を自由に遠隔操作されたり、キーボードの入力履歴(キーロガー)から銀行口座や各種サービスのログインID・パスワードを抜き取られたりする危険な状態に陥ります。
【徹底比較】トロイの木馬とウイルスの決定的な違い|マルウェアの種類と特徴
一般的に「パソコンのウイルス」と一括りにされがちですが、専門用語としての「マルウェア(悪意あるソフトウェアの総称)」の分類において、トロイの木馬と狭義のウイルスは根本的に性質が異なります。その決定的な違いは「自己増殖能力の有無」と「侵入アプローチ」にあります。
狭義のコンピューターウイルスは、既存の正常なプログラムファイルに寄生し、宿主を利用して他のファイルや別端末へと自らを複製・感染拡大させます。生物のウイルスと同じ挙動です。一方、トロイの木馬は単独で動作する独立したプログラムであり、他のファイルへ寄生したり、自ら周囲の端末へ自己増殖して拡散したりすることはありません。あくまで「ユーザーを騙して実行させる」というソーシャルエンジニアリングの手法を武器にしています。
| マルウェア分類 | 自己増殖性 | 主な侵入・感染手口 | 主な被害と脅威度 |
|---|---|---|---|
| トロイの木馬 | なし(単独動作) | 無害なソフトや文書ファイルへの偽装、なりすましメール | バックドア設置、情報搾取、遠隔操作、他マルウェアの媒介 |
| 狭義のウイルス | あり(ファイル寄生) | 感染ファイルの実行、USBメモリ経由の感染 | ファイルの破壊・書き換え、システムの異常動作 |
| ワーム | あり(単独拡散) | ネットワークの脆弱性を突き、自動で他端末へ拡散 | 回線帯域の圧迫、大規模なシステムダウン |
| スパイウェア | なし(常駐型) | 無料アプリへのバンドル、不審サイトの閲覧 | ブラウザ履歴や個人情報の無断収集・外部送信 |
| ランサムウェア | 種類による(木馬経由多) | トロイの木馬による侵入、VPN機器の脆弱性悪用 | 端末やデータの暗号化、復旧名目の金銭(身代金)要求 |
現在流通している悪質プログラムの約7〜8割はトロイの木馬の亜種とされており、他のランサムウェアやスパイウェアを呼び込むための「先遣隊」として機能することが攻撃者の常套手段となっています。
【手口と兆候】トロイの木馬感染経路と見逃せない危険な感染症状
トロイの木馬は極めて静かに侵入するため、感染初期に気付くことは困難です。しかし、内部で不正処理が行われている場合、端末やアカウントの挙動に明確な異変が現れます。
主な感染経路:どこから忍び込むのか?
攻撃者が仕掛けるトラップには、主に以下のルートが存在します。
- 標的型・フィッシングメールの添付ファイル:「請求書」「未払い通知」「配送状況確認」といった名目で送られるZIPファイル、マクロ付きWord/Excelファイル、ショートカットファイル(.lnk)。
- 非公式サイト・海賊版配布サイト:有償ソフトのクラック版(無料化ツール)やチートツールに見せかけたインストーラー。
- 改ざんされた正規Webサイト:サイトを閲覧しただけでブラウザやプラグインの脆弱性を突き、バックグラウンドでダウンロードさせるドライブバイダウンロード攻撃。
- 公式ストア外の野良アプリ:特にAndroid端末において、ユーティリティツールや壁紙アプリを装って配布される悪意あるAPKファイル。
端末に現れる5つの危険な感染症状
もし使用中のPCやスマートフォンに以下のような挙動が見られた場合、すでにトロイの木馬が常駐している可能性があります。
1. 端末の動作が異常に重くなり、ファンが激しく回転する
バックグラウンドで不正な通信を行っているほか、端末のCPUリソースを勝手に使って仮想通貨のマイニング(クリプトジャッキング)を行っている兆候です。
2. 送信した覚えのないメールやSNSメッセージが勝手に送信される
アドレス帳に登録されている連絡先へ、さらなる感染拡大を狙って自身の端末を踏み台にスパムメッセージが送信されます。
3. セキュリティソフトやOSの更新機能が勝手に無効化される
自身の存在を隠蔽・保護するため、Windows Defenderなどのセキュリティ機能を強制停止させる工作を行います。
4. Webカメラやマイクのアクセスランプが意図せず点灯する
RAT(Remote Access Trojan)と呼ばれる遠隔操作ツールにより、プライベート空間の盗撮・盗聴が行われている危険があります。
5. 身に覚えのないログイン通知やクレジットカードの少額決済がある
キーロガーによって認証情報が奪われ、不正アクセスやカードの有効性を確認するための少額課金(オーソリテスター)が行われている疑いがあります。
【実態検証】「感染しました」は嘘?トロイの木馬サポート詐欺と偽警告の見分け方
ウェブサイトを閲覧している最中、突如として画面全体が青や赤に変わり、「警告:トロイの木馬に感染しました!今すぐ下記のサポート窓口へお電話ください」という大音量の音声アナウンスが流れるトラブルが多発しています。消費生活センターや警察への相談件数でも常に上位に挙がるこの手口は、「サポート詐欺(偽警告)」と呼ばれる典型的なネット詐欺です。
結論から申し上げますと、ブラウザ上に突然表示される「トロイの木馬に感染しました」という警告の99%以上は完全な偽物(フェイク)です。
本物のセキュリティソフトやOS(MicrosoftやApple)が、ブラウザの画面上にフリーダイヤルの電話番号を表示してユーザーに電話連絡を要求することは絶対にありません。攻撃者はブラウザの全画面表示機能(F11キー相当)を悪用し、あたかもパソコン全体がロックされたように見せかけているだけに過ぎません。
慌てて記載された番号(050や010から始まる番号、あるいは0120の偽窓口)に電話をかけると、片言の日本語を話す自称エンジニアが遠隔操作ソフト(AnyDeskやTeamViewerなど)をインストールさせようと誘導します。その後、「ウイルスの駆除費用」と称して数万円〜数十万円分の電子マネー(Apple Gift CardやGoogle Playカードなど)を購入させ、コードを騙し取るのが詐欺グループの手口です。
この偽警告画面に遭遇した際は、電話を絶対にかけず、以下の手順でブラウザを強制終了してください。
- Windowsの場合:キーボードの「Ctrl」+「Shift」+「Esc」を同時に押してタスクマネージャーを起動し、開いているブラウザ(EdgeやChromeなど)を選択して「タスクの終了」をクリックします。
- Macの場合:「Option」+「Command」+「Esc」を同時に押し、強制終了ウィンドウからブラウザを選択して終了します。
- スマートフォンの場合:ブラウザのタブをすべて閉じ、履歴とキャッシュデータを削除します。
【実践マニュアル】トロイの木馬駆除方法とPC・スマホ対策の決定版
偽警告ではなく、本当に不審なファイルを実行してしまったり、セキュリティソフトのリアルタイム保護で検知されたりした場合の確実な対処手順を解説します。
ステップ1:直ちにネットワーク接続を切断する
最優先すべきは、C&Cサーバーとの通信を遮断し、情報の流出や追加マルウェアのダウンロードを食い止めることです。有線LANケーブルを抜き、Wi-Fi接続をオフ(または機内モードをオン)にしてください。
ステップ2:セーフモードで起動し、専門ソフトで完全スキャンを行う
トロイの木馬は通常起動時にプロセスを保護する仕組みを持つため、OSを最小構成の「セーフモード」で起動します。その後、信頼性の高いセキュリティソフトを用いて「フルスキャン(完全スキャン)」を実行し、検出された脅威を隔離・削除します。1つのソフトで検知しきれない場合に備え、Microsoft Safety Scannerなどのオンデマンドスキャナーを併用するのも有効です。
ステップ3:各種重要アカウントのパスワードとセッションを再設定する
端末からマルウェアを駆除したとしても、感染期間中にキーロガー等でID・パスワードが漏洩しているリスクは残ります。必ず感染していない別のクリーンな端末(自身のスマホ等)から、Google、Apple、Microsoft、ネットバンキング、SNSなどの主要パスワードを変更し、「すべてのデバイスからサインアウト」を実行してください。
ステップ4:スマートフォン(iOS / Android)における固有対策
スマートフォンの場合、手口に応じたピンポイントの対処が必要です。
- Android:「設定」>「アプリ」から、見覚えのない不審なアプリや、アイコンが透明・無名になっているアプリを探してアンインストールします。不審なアプリに「端末管理アプリ」の権限が渡っている場合は、事前に権限を解除する必要があります。
- iPhone(iOS):iOSはサンドボックス構造のため一般的な実行ファイルの侵入は防ぎやすいものの、「不正な構成プロファイル」をインストールさせられる事例があります。「設定」>「一般」>「VPNとデバイス管理」を確認し、心当たりのないプロファイルが存在する場合は即座に削除してください。
なお、システムの奥深くまで改ざんされている恐れがある場合や、重要機密を扱う業務端末の場合は、OSの初期化(クリーンインストール)を行うことが最も確実な安全保障となります。
【2026年最新】マルウェアの進化と後悔しない最新セキュリティ対策
攻撃手法が高度化した現在、従来の「怪しいサイトを見ない」「不審なメールを開かない」という注意喚起だけでは防ぎきれないインシデントが増加しています。近年では、生成AIを悪用して完璧な日本語で作成されたビジネスメールや、正規の開発環境に不正コードを混入させるサプライチェーン攻撃が常態化しています。
これに対抗するためには、境界防御(侵入を防ぐ)だけでなく、「侵入されることを前提とした多層防御」の構築が不可欠です。
- OSおよび全アプリケーションの自動アップデート:攻撃者はOSやAdobe製品、ブラウザの既知の脆弱性(セキュリティホール)を突いてきます。発見された脆弱性を塞ぐパッチを即座に適用することが最大の防御壁です。
- パスキーおよび多要素認証(MFA)の導入:万が一トロイの木馬にパスワードを盗み出されたとしても、生体認証や認証アプリによる多要素認証が設定されていれば、第三者による不正ログインを水際でブロックできます。
- 振る舞い検知(ヒューリスティック機能)を備えたセキュリティソフトの併用:ファイルの特徴(シグネチャ)だけでなく、プログラムの不審な挙動をAIがリアルタイム監視する次世代型の保護機能を有効化しておきます。
【プロの結論】セキュリティソフト導入をおすすめする人・見送るリスクがある人の特徴
「Windows標準のセキュリティ機能(Microsoft Defender)だけで十分か、有料ソフトを入れるべきか」という議論において、明確な判断基準は以下の通りです。
有料セキュリティソフトの導入を強く推奨する方:
- ネットバンキングやオンライントレードなど、金銭に関わる取引を頻繁に行う方(専用の保護ブラウザ機能が極めて有効)。
- フリーソフトのダウンロードや海外サイトの閲覧、ゲームのMOD利用などを行う方。
- 家族(特にシニア層や子ども)と同居しており、偽警告やフィッシング詐欺への判断力に不安がある環境。
標準機能(Windows Defender等)のみで運用できる条件:
- OSとブラウザのアップデートを常に最新に保ち、メールの添付ファイルやリンクを完全に精査できるリテラシーがある方。
- ブラウザの拡張機能やフリーソフトを一切インストールせず、公認ストアの認証済みアプリのみを利用している方。
【トロイの木馬】に関するよくある質問(FAQ)
Q1:トロイの木馬に感染すると、勝手にカメラで見られたり遠隔操作されたりしますか?
A1:はい、RAT(リモートアクセストロイ)と呼ばれる遠隔操作型の亜種に感染した場合、攻撃者が外部からWebカメラを起動して部屋の様子を盗撮したり、マイク音声を録音したり、画面をリアルタイムで監視することが技術的に可能です。使用していない時はWebカメラに物理的なスライドカバーを付けておくことも有効な物理的自衛策となります。
Q2:iPhoneはトロイの木馬に感染しないというのは本当ですか?
A2:半分正しく、半分は誤解です。iPhoneのiOSはアプリ同士が隔離されたサンドボックス環境で動作し、App Storeの審査も厳格なため、従来の実行ファイル形式の木馬には極めて強固です。しかし、悪意ある「カレンダー購読」や「構成プロファイル」を誤ってインストールさせられる手口や、SMS(スミッシング)を起点としたフィッシング詐欺による認証情報搾取の被害は多発しています。決して油断は禁物です。
Q3:偽警告画面に表示された電話番号に電話してしまいました。どうすればいいですか?
A3:通話しただけであれば、すぐに電話を切り着信拒否を設定してください。もし相手の指示に従って遠隔操作ソフトを入れてしまった場合は、直ちにPCのWi-Fiを切り、遠隔操作ソフトをアンインストールした上でセキュリティスキャンを行ってください。すでに電子マネーやクレジットカードの情報を伝えてしまった場合は、最寄りの警察署のサイバー犯罪相談窓口や消費生活センター(局番なし188)、クレジットカード会社へ大至急連絡し、カードの利用停止手続きを行ってください。
Q4:フリーソフトをダウンロードする際、トロイの木馬を避ける具体的な見分け方はありますか?
A4:ダウンロードサイトに配置された「ダウンロード」と書かれた無関係な広告ボタンに注意してください。また、ダウンロードしたファイルの拡張子が二重拡張子(例:「invoice.pdf.exe」など、末尾が.exeや.scrになっているもの)でないか必ず確認する習慣を付けましょう。VirusTotalなどの無料オンラインスキャンサービスにファイルをアップロードし、複数のセキュリティエンジンで事前にチェックするのも極めて効果的です。
まとめ:手口を知れば怖くない!日常の防壁を固めて安全なデジタル環境を
トロイの木馬は、システムの技術的な隙間を突くだけでなく、「人間の油断や好奇心、恐怖心」という心の隙間(ソーシャルエンジニアリング)を巧みに突いて侵入してきます。しかし、その正体と侵入経路を正しく理解していれば、決して防げない脅威ではありません。
「出所不明のファイルは安易に開かない」「警告画面が出ても焦って電話しない」「OSとアプリを常に最新の状態に保つ」という3つの基本原則を徹底するだけで、被害に遭う確率は大幅に低減できます。日頃の利用環境をいま一度見直し、安心・安全なデジタルライフを維持していきましょう。 (出典: トロイ の 木馬(Yahoo!ニュース))

毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。