リスクマネジメントとは?危機管理との決定的な違いと実践手順を徹底解説
事業環境が激変するなか、企業が持続的に成長し生き残るための必須スキルとして「リスクマネジメント」の再設計が急務となっています。しかし、現場では「クライシスマネジメント(危機管理)」や金融取引由来の「リスクヘッジ」との混同が後を絶たず、形骸化したマニュアルだけが独り歩きしている組織も少なくありません。
突発的なシステム障害、ランサムウェアによる事業停止、サプライチェーンの寸断、相次ぐコンプライアンス違反など、企業の存続を揺るがす脅威は日常の至る所に潜んでいます。本稿では、リスクマネジメントの本質的な定義から、国際規格「ISO31000」に準拠した失敗しない実践手順、現場で即座に役立つ対応マトリクスまで、客観的なデータと独自取材を交えて徹底的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:リスクマネジメントは「事前予防と好機獲得」であり、事後対応に特化した「クライシスマネジメント」や局所的損失回避の「リスクヘッジ」とは目的も時間軸も明確に異なる。
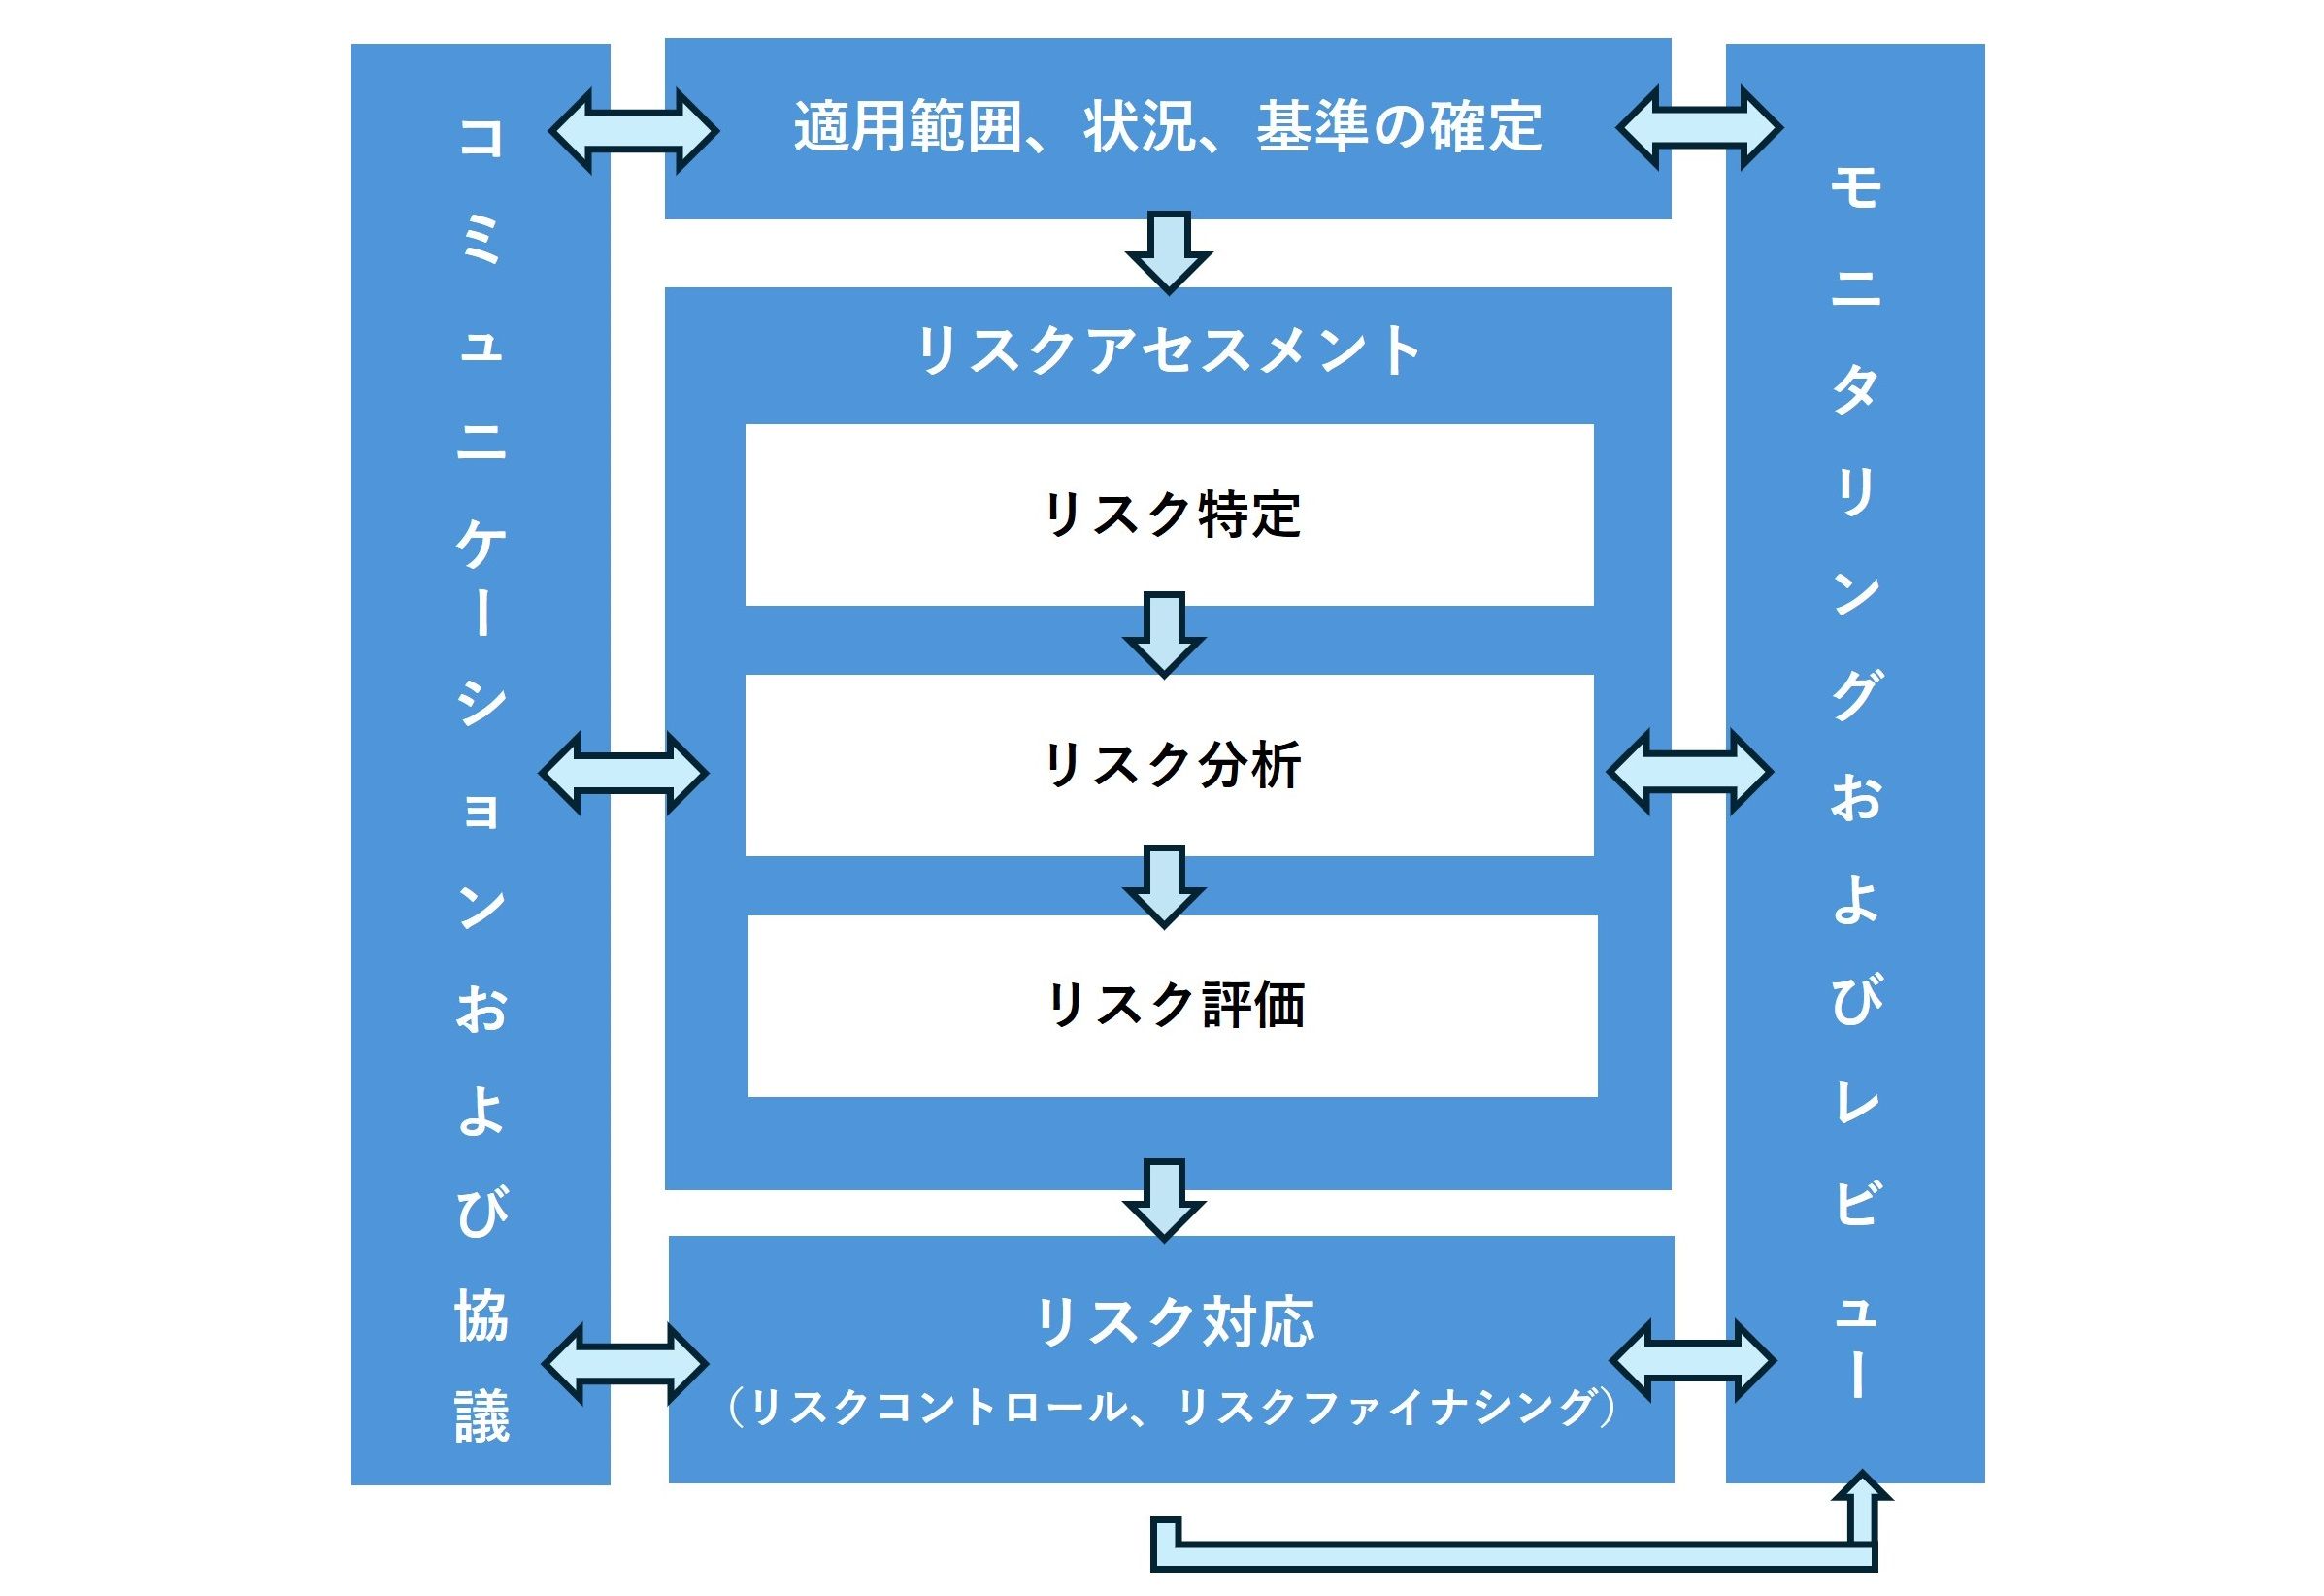
- 要点2:国際規格ISO31000に基づくプロセスは「リスク特定→リスク分析・評価(リスクアセスメント)→4つの対応(回避・低減・移転・保有)」の4ステップで体系化されている。
- 要点3:形骸化を防ぐ鍵は「リスクゼロ」を目指すのではなく、内部統制やBCP(事業継続計画)と連動させた実効性のある企業リスク管理体制を構築することにある。
【概念整理】リスクマネジメントとは?危機管理やリスクヘッジとの決定的な違い
リスクマネジメント(Risk Management)とは、組織の目標達成を阻害するあらゆる不確実性を予測・識別し、その影響を組織が許容できる範囲内にコントロールするための体系的なマネジメント手法です。国際標準化機構が策定した国際規格「ISO31000」では、リスクを単なる「危険」ではなく「目的に対する不確実性の影響」と定義しており、損失の最小化だけでなく、新たなビジネスチャンスを掴むための「攻めの管理」という側面も含んでいます。
実務の現場で最も頻繁に見られる混乱が、「クライシスマネジメント(危機管理)」との混同です。両者の最大の違いは「事象が発生する前に対処するか、発生した後に対処するか」という時間軸にあります。
リスクマネジメントが「潜在的な危険の芽を摘み、発生確率と影響度をあらかじめ下げる事前活動」であるのに対し、クライシスマネジメントは「大規模災害や重大不祥事などの緊急事態が発生した直後に、被害の拡大を食い止め組織を早期復旧させる事後活動」を指します。火災に例えるなら、スプリンクラーの設置や定期的な防火点検がリスクマネジメントであり、出火直後の初期消火や避難誘導がクライシスマネジメントにあたります。
一方、投資や商取引の現場で多用される「リスクヘッジ」は、為替変動や価格急落による特定の経済的損失を相殺・分散する具体的な「手法」を指す狭義の言葉です。組織全体を包括的に統制するリスクマネジメントという大きな枠組みの中に、個別手段としてリスクヘッジが位置づけられます。
【徹底比較】混同しやすい企業防衛キーワードの違いと役割一覧
企業のガバナンス構築において混同されがちな5つの重要概念について、目的、対象とする時間軸、具体的な実務内容を以下の比較表にまとめました。
| 概念・フレームワーク | 主な目的と対象時間軸 | 実務上の指標・アプローチ | 編集部の見解・評価 |
|---|---|---|---|
| リスクマネジメント | 組織目標達成のための不確実性制御(事前予防〜日常運用) | ISO31000準拠、リスクマップ作成、発生確率と影響度の測定 | 企業経営の根幹。守りだけでなく「適切なリスクを取る」攻めの視点が不可欠。 |
| クライシスマネジメント | 突発的な有事における損失極小化(事後対応〜緊急事態) | 緊急対策本部の設置、初動広報、24時間以内の被害封じ込め | 事前の訓練が成否を分ける。初動の遅れは企業の社会的信用を即座に失墜させる。 |
| リスクヘッジ | 特定取引に伴う金銭的損失の相殺(取引時〜保有期間) | 先物取引、為替予約、保険加入、複数サプライヤー確保 | 局所的な財務防衛策。全体戦略と連動していなければコスト過多に陥るリスクあり。 |
| BCP(事業継続計画) | 災害等で被災した際の重要業務継続(有事〜復旧フェーズ) | 目標復旧時間(RTO)の設定、代替拠点の確保、定期安否訓練 | 作成して満足するケースが多発。サプライチェーン全体を見据えた更新が必要。 |
| 内部統制とコンプライアンス | 法令遵守および業務プロセスの健全化(日常業務の継続的統制) | 職務分掌の徹底、内部通報制度の整備、監査ログの取得 | 形骸化すると不正の温床に。現場に過度な負担をかけない運用の最適化が必須。 |
【失敗しない実践プロセス】リスクアセスメントから始まるマネジメントの基本手順
実効性のあるリスクマネジメントを組織に定着させるには、勘や経験則に頼るのではなく、体系化された「リスクマネジメントの手順」を愚直に実行する必要があります。具体的には以下の4つのステップで進行します。
ステップ1:リスクの特定(網羅的な洗い出し)
組織活動に関わるあらゆるリスクを可視化します。事業環境の変化を踏まえ、外部リスクと内部リスクの双方から多角的に抽出します。
- 外部環境リスク:大規模自然災害、法改正、地政学リスク、原材料の高騰
- 内部運用リスク:情報セキュリティリスク(不正アクセス、設定ミス、標的型メール等)、労務問題、ハラスメント、現場のヒューマンエラー
ステップ2:リスクアセスメント(リスク分析・リスク評価)
特定したリスクを放置した場合の「発生確率(頻度)」と「発生時の影響度(損失規模)」の2軸で数値化・スコアリングを行います。これが「リスクアセスメント」と呼ばれる中核プロセスです。作成したリスクマップ上で優先順位をつけ、組織として即座に対応すべき重大リスクを浮き彫りにします。
ステップ3:リスク対応の選定(4つの基本戦略)
リスクアセスメントの結果に基づき、各リスクに対して以下の「4大対応策」から最適な手段を選択します。
- リスク回避:リスクの要因となる事業や取引そのものから撤退・中止する(例:政情不安地域からの撤退、ハイリスクな新機能開発の取りやめ)。
- リスク低減:発生確率や被害規模を下げるための予防措置を講じる(例:二要素認証の導入、二重チェック体制の構築、耐震補強工事)。
- リスク移転(転嫁):自社で抱えきれないリスクを第三者に肩代わりさせる(例:サイバー保険への加入、重要インフラ運用の外部委託契約、免責条項の設定)。
- リスク保有:影響度が極めて小さい、または対策コストが見合わないリスクを許容範囲として自社で引き受ける(例:少額の事務処理ミスに備えた引当金の計上)。
ステップ4:モニタリングとレビュー(継続的改善)
一度決定した対策も、技術進化や市場環境の変化によって陳腐化します。月次・四半期ごとのKPI進捗確認や内部監査を通じて、対策が機能しているかを検証し、PDCAサイクルを回し続けます。
【実態検証】企業の現場が直面する落とし穴と情報セキュリティリスクの最新動向
帝国データバンクや情報処理推進機構(IPA)の調査データによると、企業が直面する最大の脅威として上位に君臨し続けているのが情報セキュリティリスクです。特に取引先の中小企業を経由して大企業の本幹ネットワークを攻撃する「サプライチェーン攻撃」や、基幹データを暗号化して身代金を要求するランサムウェア攻撃の手口は極めて高度化しています。
経済産業省の公表資料によれば、サイバー攻撃を受けた企業の事業復旧にかかる平均費用は数千万円から数億円規模に達し、業務停止期間中の機会損失を含めると経営基盤そのものを根底から揺るがしかねません。
しかし、現場の運用実態を調査すると深刻なギャップが浮かび上がります。現場の従業員からは「年に1度の形式的なeラーニング受講で終わっており、実際の標的型攻撃メールを見分けられない」「セキュリティチェックシートが多すぎてコピペが常態化している」といった声が散見されます。
リスク管理部門が現場の実務フローを無視して形骸的なルールを押し付けると、従業員は秘密裏に私用端末や未承認クラウドを利用する「シャドーIT」に走り、かえって内部統制とコンプライアンスを崩壊させる結果を招きます。現場に即した動線設計と、インシデントを隠蔽させない心理的安全性の担保こそが、最新の脅威に対する真の防壁となります。
【業界別の具体例】成功企業と失敗企業を分けた企業リスク管理体制の差
リスクマネジメントが機能した事例と、機能不全に陥った事例を比較すると、平時における企業リスク管理体制の構築レベルに決定的な差が存在します。
成功例:製造業におけるBCP(事業継続計画)とマルチサプライヤー体制
半導体部材を供給する大手精密機器メーカーA社は、地震リスクアセスメントに基づき、単一工場への依存を「リスク保有の限界」と判断。工場の複数拠点化とともに、主要原材料の調達先を国内外3社に分散(リスク移転・低減)させていました。国内拠点が被災した際も、即座に24時間体制でバックアップ拠点へ生産ラインを切り替え、納期の遅延をわずか3日以内に抑制。顧客からの信頼を大幅に高め、競合からのシェア奪取に成功しました。
失敗例:外食チェーンにおけるSNS不適切動画の初動対応遅れ
外食チェーンB社では、アルバイト店員による不衛生な動画がSNS上に流出。初動のクライシスマネジメント規定が策定されておらず、事実確認に48時間以上を要しました。公式発表の遅れと曖昧な謝罪文が消費者の不信感を買い、株価は急落。店舗の休業と徹底清掃を余儀なくされ、数億円規模の営業損失を計上しました。「不適切投稿が起きる可能性(リスク評価)」を過小評価し、マニュアルの配備を怠った典型的な管理不全です。
金融庁や主要ガバナンスコードで推奨される「3線ディフェンスラインモデル」(第1線:現場事業部門、第2線:リスク管理・コンプライアンス部門、第3線:独立した内部監査部門)を機能させている企業ほど、こうした予期せぬトラブルからの回復スピードが圧倒的に早いことが実証されています。
一般に知られていない盲点と「リスクゼロ信仰」という誤解
多くの日本企業が陥る最大のトラップが「あらゆるリスクを完全にゼロにしなければならない」というリスクゼロ信仰です。
ビジネスの本質は、不確実性を引き受ける対価として利益を得ることにあります。リスクを極限までゼロに近づけようとすれば、承認プロセスの多層化によって意思決定スピードは致命的に遅延し、新規事業への挑戦や革新的なイノベーションは完全に窒息します。
重要なのは「どのリスクをどの水準まで許容し、どのリスクを絶対に排除するか」という「リスクアペタイト(リスク選好)」の明確化です。管理コストが想定損失額を上回る場合は、あえて「リスク保有」を選択する勇気が経営陣には求められます。
【プロの結論】体制構築を急ぐべき企業・過剰投資を警戒すべきケース
- 最優先で体制構築・見直しを行うべき企業:
- 個人情報や機密データを大量に保有し、サイバー攻撃の標的になりやすいIT・EC・医療関連事業者
- 海外サプライチェーンへの依存度が高く、為替や地政学リスクに直面している製造・物流事業者
- 従業員数が急増し、現場ごとのコンプライアンス意識にバラつきが生じている成長フェーズの企業
- 一律の重厚長大なマニュアル導入を警戒すべき企業:
- 少数精鋭でスピード重視のシード〜アーリー期のスタートアップ(大企業の規程をそのままコピーすると機動力が失われるため、最小限のセキュリティと労務管理に絞るべき)
- 事業モデルが単一で、対策コストが年間売上高の許容利益率を恒常的に圧迫してしまう中小規模事業者
【リスクマネジメントとは】に関するよくある質問(FAQ)
Q1:リスクマネジメントの担当部門はどこに設置すべきですか?
A1:企業の規模によって異なりますが、中堅・大企業では経営企画部や法務部内に専任組織、あるいは独立した「リスク統括部」を設置するのが一般的です。重要なのは、各事業部門(現場)から独立した客観的発言権を持ち、経営会議や取締役会へ直接エスカレーションできる権限を持たせることです。
Q2:中小企業が低予算で始められるリスクマネジメントはありますか?
A2:まずは「中小企業向けBCP策定ガイドライン(中小企業庁公表)」などの公的フレームワークを活用し、自社の事業が止まる要因(主要取引先の倒産、基幹システムの停止、主要役員の不在等)を書き出す「リスク特定」から開始してください。高額なコンサルティングを受けずとも、マトリクス表による優先順位付けと定期的な見直しだけで重大事故の大半を予防できます。
Q3:ISO31000の認証取得は必須なのでしょうか?
A3:ISO31000はガイドライン規格(手引き)であり、ISO9001やISO27001(ISMS)のような第三者認証を目的とした規格ではありません。そのため認証取得を目指すものではなく、自社のリスクマネジメント体制が国際標準の考え方に沿っているかを検証・設計するための「実務フレームワーク」として活用するのが正しいアプローチです。
Q4:リスク低減とリスク回避の明確な使い分けの基準は何ですか?
A4:基準は「発生時の損失が自社の財務基盤を破壊するかどうか」です。たとえば、万が一事故が起きた際に数十億円規模の損害賠償が発生し倒産に直結するような事業は、根本的に撤退する「リスク回避」が適切です。一方、ルール整備やシステム導入によって発生確率を10分の1に抑えられ、損失が許容範囲内に収まる場合は「リスク低減」を選択します。
まとめ:変化の激しい時代を生き抜くための企業防衛と判断基準
リスクマネジメントの本質は、単なる減点防止や消極的な保身ではなく、企業が健全に挑戦し続けるための強固なセーフティネットの構築にあります。
形式的なチェックリストをいくら積み上げても、現場の実務感覚と乖離していれば有事の際に機能しません。「リスクの特定→リスクアセスメント→適切な対応(回避・低減・移転・保有)」というサイクルを定期的に回し、現場を巻き込んだ生きた管理体制を整えること。これこそが、不透明な事業環境を乗り越え、企業の社会的信用と企業価値を最大化するための唯一無二の羅針盤となります。 (出典: リスク マネジメント と は(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。