SSO導入でリスク急増のなぜ?2026年最新の仕組みと失敗回避策を解説
社内ポータルに一度ログインするだけで、Slack、Google Workspace、Salesforce、クラウド会計ソフトまでスムーズに開くことができる「シングルサインオン(SSO)」。業務効率化の切り札として官公庁から中小企業に至るまで導入が当たり前となった今、セキュリティの現場では不穏な事態が多発しています。
「SSOを導入した直後に全社規模のアカウント乗っ取り被害に遭った」「認証サーバーの障害で全業務が半日停止した」といったトラブルの相談が、情報システム部門から数多く寄せられています。利便性の裏側に潜むリスクの正体と、安全に運用するための最新トレンドを追いました。
📌 【この記事の重要ポイントまとめ】
- 要点1:SSOは業務効率を劇的に高める一方、1つの認証突破で全社システムへ侵入される「単一障害点」の最大リスクを抱えている。
- 要点2:被害企業の多くは多要素認証の未設定や非対応SaaSの放置など、設計と運用フローの詰めの甘さが原因となっている。
- 要点3:2026年の最適解は、SAMLやOIDCを軸にFIDO2準拠のパスワードレス認証とクラウドIdPを組み合わせたゼロトラスト運用である。
【仕組みを解剖】シングルサインオン(SSO)の基本構造とIdPの役割
シングルサインオンの基本的な仕組みは、ユーザーの認証情報を一元管理する「IdP(IDプロバイダー)」と、実際に業務で使用する各種クラウドサービスである「SP(サービスプロバイダー)」の間で、強固な信頼関係を結ぶことによって成り立っています。
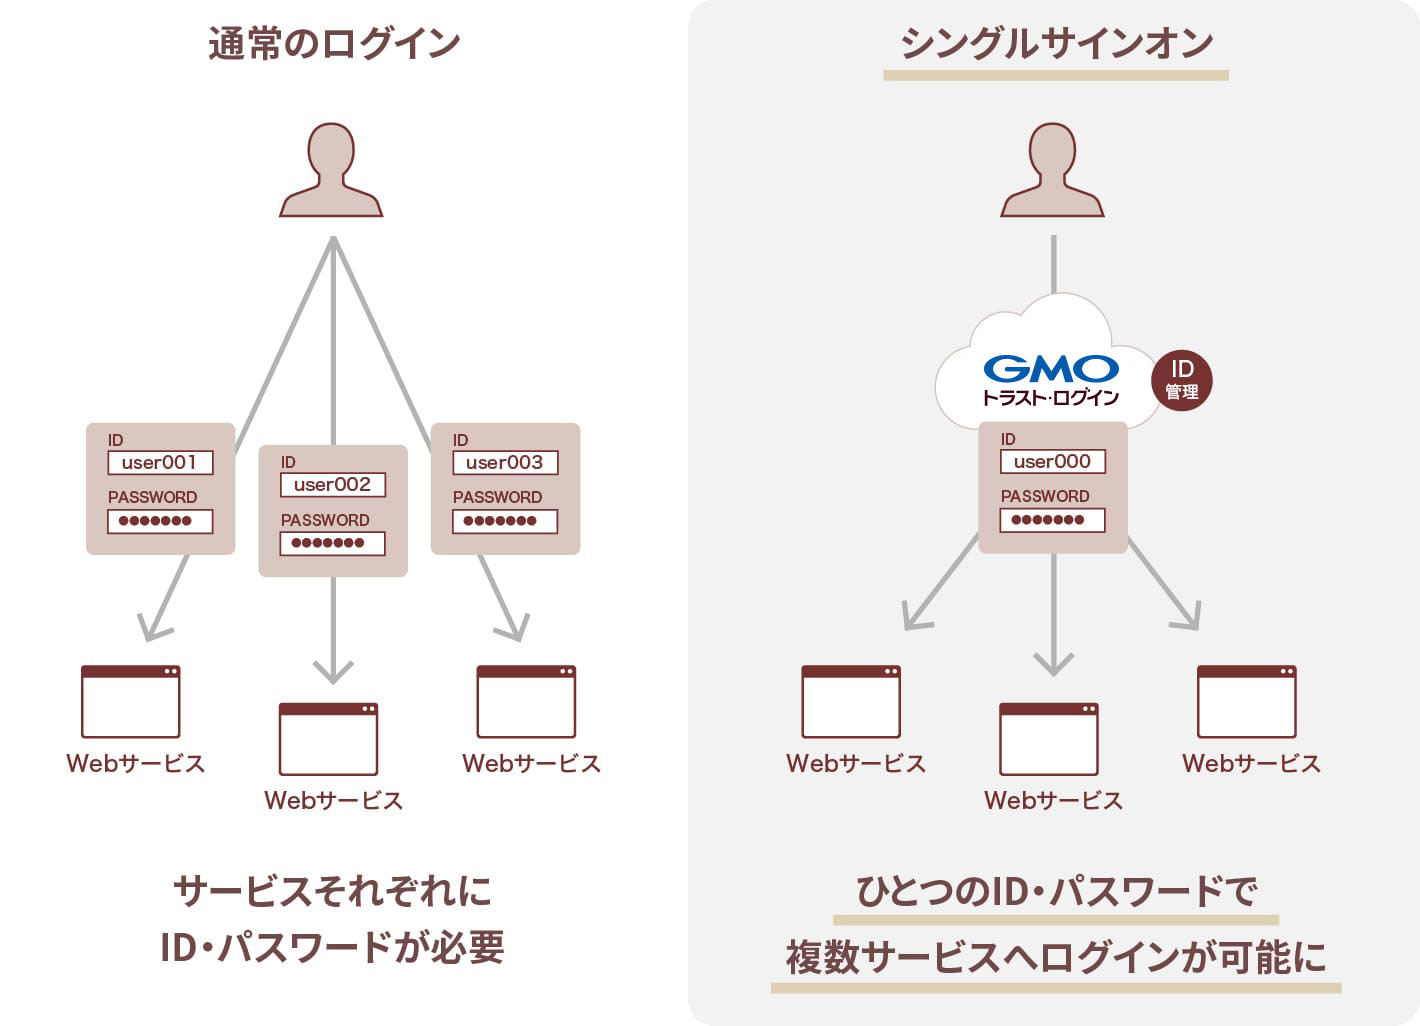
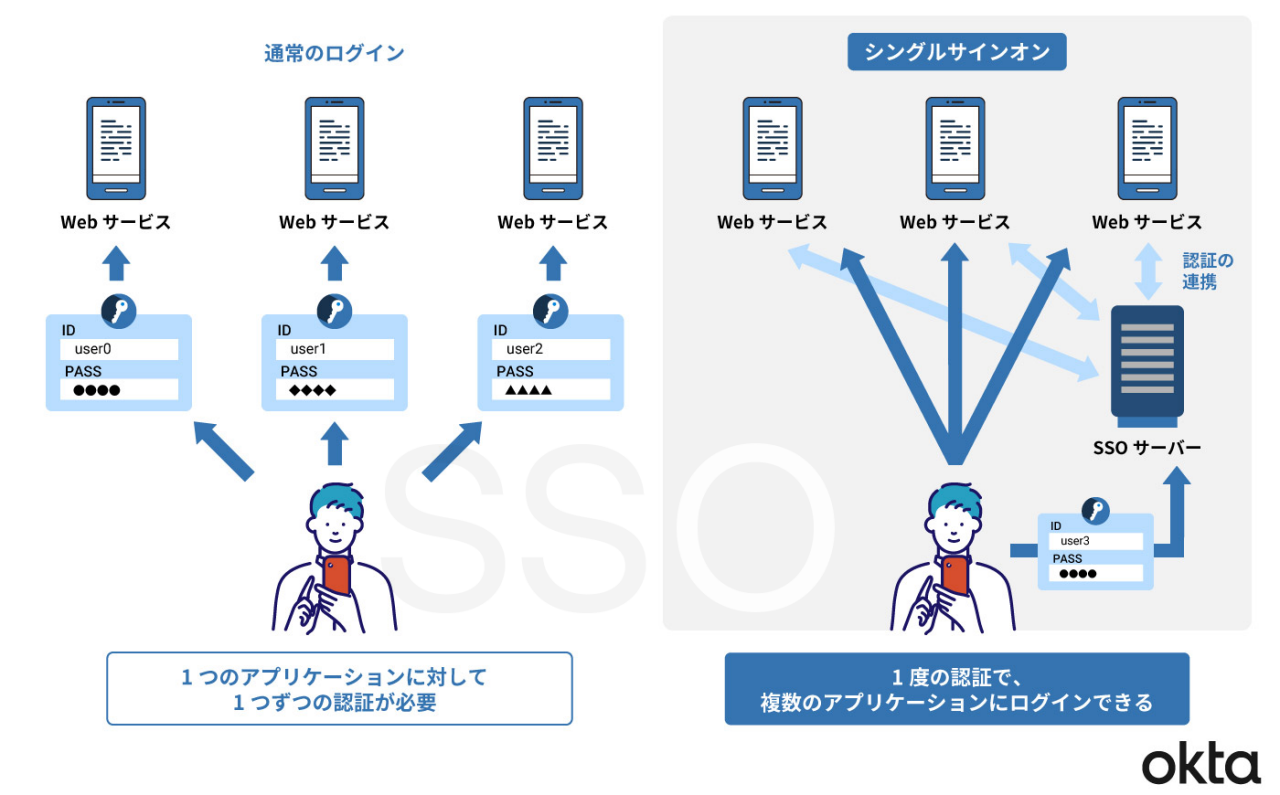
従来の環境では、サービスごとにIDとパスワードを入力して認証を行っていました。これに対してSSOでは、ユーザーがまずIdPに対して一度だけ認証を行います。IdPが「このユーザーは正規の本人である」と証明する電子署名付きの認証チケット(アサーションやトークン)を発行し、各SPへ安全に渡すことで、個別ログインをスキップして即座にアクセスできる構造です。
この仕組みにより、エンドユーザーは無数のパスワードを記憶・メモするストレスから解放され、情シス部門も退職者のアカウント停止をIdP側で一括処理できるようになります。
「便利なのに全滅?」SSO導入で思わぬ危険性とセキュリティ被害が急増する決定的な理由
業務効率化の特効薬として導入されたはずのシングルサインオンが、なぜ企業の致命的なセキュリティ事故を引き起こしているのでしょうか。現場を取材すると、構造的な脆弱性と運用の油断が浮き彫りになってきました。
最大の危険性は、IdPのアカウントが「マスターキー」になってしまう点です。個別のツールに堅牢なパスワードを設定していても、IdPの親アカウントがフィッシング詐欺やマルウェア感染によって突破された瞬間、連携しているすべての社内システム、顧客情報、社内チャットへのフリーパスを攻撃者に渡すことになります。
特に被害が目立つのは、SSOを導入しながらも多要素認証(MFA)を強制していなかったり、旧来のSMS認証やプッシュ通知の承認乱用(MFA疲労攻撃)を許してしまっているケースです。また、IdP自体のクラウド障害や設定ミスが発生した場合、全社員が一切の業務ツールにアクセスできなくなる「単一障害点(SPOF)」のリスクも無視できません。
「鍵を1つにまとめたなら、その鍵穴には最強の防犯装置をつけなければならない」というセキュリティの大原則が抜け落ちたまま、利便性だけを優先した導入がトラブル急増の直接的な引き金となっています。
主要な認証方式を徹底比較|SAML・OIDC・エージェント方式の違いと選び方
シングルサインオンを実現する技術にはいくつかの種類があり、社内インフラの状況や利用するSaaSに応じて適切な方式を選択する必要があります。主要な方式の特徴を整理しました。
現在主流となっているのは、XMLベースの通信規格であるSAML認証(SAML 2.0)と、JSON Web Tokenを用いるOpenID Connect(OIDC)です。主要なビジネスSaaSの多くがこれらに対応しており、ユーザーの認証情報を直接サービス側に渡さないため、高い安全性を担保できます。
一方で、自社開発のレガシーなオンプレミスシステムや、SAML非対応の特殊なWebアプリが混在している環境では、ブラウザ拡張機能を使って自動入力する「代理認証方式」や、ネットワークの入り口に中継サーバーを置く「リバースプロキシ方式」が採用されるケースもあります。クラウド移行の度合いに合わせて、ハイブリッドな構成を組むことが求められます。
現場が直面するSSO導入の失敗理由ワースト3と回避策
多額の予算と期間を投じたにもかかわらず、現場から不満が噴出し形骸化してしまうSSOプロジェクトには、共通する3つの失敗パターンが存在します。
第1の失敗理由は、「一部のレガシーシステムがSSOに対応しておらず、二重ログインが発生する」点です。全社導入を掲げたものの、基幹システムだけ別パスワードのまま残り、かえってユーザーの混乱と問い合わせが増加する事態に陥ります。事前に対象ツールのプロトコル対応状況を洗い出す作業が欠かせません。
第2の失敗理由は、「IdP停止時のバックアップ運用(BCP)が想定されていない」ことです。IdPサービスのメンテナンスやネットワーク障害時に、緊急用のローカル管理者アカウントや迂回ルートを準備していなかったため、受発注や顧客対応が完全に麻痺した事例が散見されます。
第3の失敗理由は、「プロビジョニング(権限の自動同期)の設計不足」です。SSOでログインは統合できたものの、部署異動や退職に伴う各SaaS側の権限変更が手動のまま放置され、不正アクセスや不要なライセンス費用の垂れ流しにつながるケースが後を絶ちません。SCIM(System for Cross-domain Identity Management)規格を活用した権限の自動連携まで見据えた設計が必須です。
【2026年最新】クラウドSSO/IdPのおすすめ主要ツールと評判・費用相場
現在、企業が導入を検討する際に最有力候補となる代表的なクラウドIdPサービスの特徴と評判を比較します。
Microsoft Entra ID(旧Azure AD):
Microsoft 365をすでに契約している企業であれば追加コストを抑えて利用できるため、国内で圧倒的なシェアを誇ります。条件付きアクセスや強固なデバイス管理との親和性が高く、大企業から中堅企業まで標準的な選択肢となっています。
Okta Workforce Identity Cloud:
クラウドネイティブな構成において世界最高峰の評価を受ける専業ベンダーです。7,000以上の外部SaaSと柔軟に連携でき、高度なAPI連携やきめ細やかなアクセス制御が強みです。機能が充実している分、設定の専門性と運用設計の難易度はやや高めです。
GMOトラスト・ログイン / HENNGE One:
国産サービスとして手厚い日本語サポートと直感的な管理画面に定評があります。SAML非対応の独自Webシステムへの代理入力機能や、IP制限・メールセキュリティ統合など、日本企業の現場ニーズに即したパッケージングが魅力です。
導入にかかる費用相場は、基本機能であれば月額1ユーザーあたり約150円〜500円前後、高度なセキュリティ分析やデバイス制御を含むエンタープライズプランでは月額800円〜1,500円程度が一般的です。
シングルサインオンのメリット・デメリット総点検
導入を判断するにあたり、現場と経営陣の双方が把握しておくべきメリットとデメリットを改めて整理します。
導入メリット:
・業務効率の劇的向上:パスワード入力や再発行依頼にかかる無駄な時間がゼロに近づきます。
・シャドーITの抑止と可視化:誰がどのツールにいつアクセスしたか、アクセスログを一元監視できます。
・パスワードレスへの移行基盤:FIDO2やPasskeys(パスキー)を活用し、パスワードそのものを廃止した生体認証環境を整備できます。
デメリットと注意点:
・単一侵害リスク:認証元が突破された際の影響範囲が極めて広大になります。
・導入・運用の初期負荷:各種SaaSとの接続設定や例外アカウントの設計など、導入初期に情シスの工数を要します。
・ランニングコストの発生:IdPの月額費用に加え、連携先SaaS側で「SSO連携は上位有料プランのみ対応」と縛られている場合のアップグレードコストが発生します。
【シングルサインオン】に関するよくある質問(FAQ)
Q1:Azure ADとMicrosoft Entra IDは何が違いますか?
A1:名前が変更された同一のサービス群です。マイクロソフトが提供するクラウドID・アクセス管理機能のブランドが「Azure Active Directory」から「Microsoft Entra ID」へ改称されました。SSOや多要素認証、条件付きアクセスなどの基本機能はそのまま継承・強化されています。
Q2:小規模なスタートアップや中小企業でもSSOを導入する価値はありますか?
A2:十分にあります。利用するSaaSが10個以上ある場合、パスワード忘れ対応にかかる情シスや従業員の時間損失を考慮すれば、月額数百円のIdP費用は早期に回収可能です。退職者のアカウント消し忘れによる情報漏洩防止にも絶大な効果があります。
Q3:パスワードレス認証とSSOを組み合わせると何が変わりますか?
A3:指紋や顔認証(Windows HelloやTouch IDなど)でIdPにログインするだけで、連携先SaaSへパスワードなしで安全に到達できます。パスワードを盗み取るフィッシングサイトに対して技術的にログイン情報を送信しない構造になるため、乗っ取りリスクを根本から遮断できます。
まとめ:ゼロトラスト時代のSSOは「多要素認証+統合管理」が必須条件
シングルサインオンは、単に「ログインの手間を減らす便利ツール」の枠組みを完全に超えています。境界型防御が通用しなくなった現代のIT環境において、すべてのアクセスの起点となる「アイデンティティ(ID)管理の司令塔」です。
これから導入を進める、あるいは既存環境を見直す企業にとって重要なのは、SSO単体で完結させず、フィッシング耐性のある多要素認証や端末の健全性チェックを組み合わせた「ゼロトラストモデル」を構築することです。利便性と安全性のバランスを正しく設計することこそが、企業のデジタル競争力を支える強固な土台となります。 (出典: シングル サイン オン(Yahoo!ニュース))

毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。