セキュリティとは何か?基本の3大要素から2026年最新脅威まで解説
パソコンやスマートフォンの画面に突如表示される警告通知や、連日のように報じられる企業の情報流出事故。日常会話でも当たり前に使われる「セキュリティ」という言葉ですが、その本質的な意味や守るべき対象の全体像を正確に把握できている人は決して多くありません。
デジタル技術の高度化に加え、AIを悪用したサイバー攻撃が身近な脅威となった2026年現在、セキュリティは単なる「ITの専門知識」ではなく、自分自身の財産やプライバシーを守るための必須教養となっています。基礎となる考え方から、日常に潜むリスクの正体、そして今すぐ実践すべき具体的な防衛策まで、専門用語をかみ砕いて紐解いていきます。
📌 【この記事の重要ポイントまとめ】
- 要点1:セキュリティの本質は「情報資産」を事故や攻撃から守り、安全かつ円滑に使える状態を維持すること。
- 要点2:土台となるのは「機密性・完全性・可用性」というCIAの3大要素であり、どれか1つが欠けても破綻する。
- 要点3:2026年は生成AIを悪用した高度な攻撃が激増しており、従来のパスワード単体管理から「多要素認証・パスキー」への移行が急務。
【基本概念】今さら聞けない「セキュリティとは」?守るべき本質を解剖
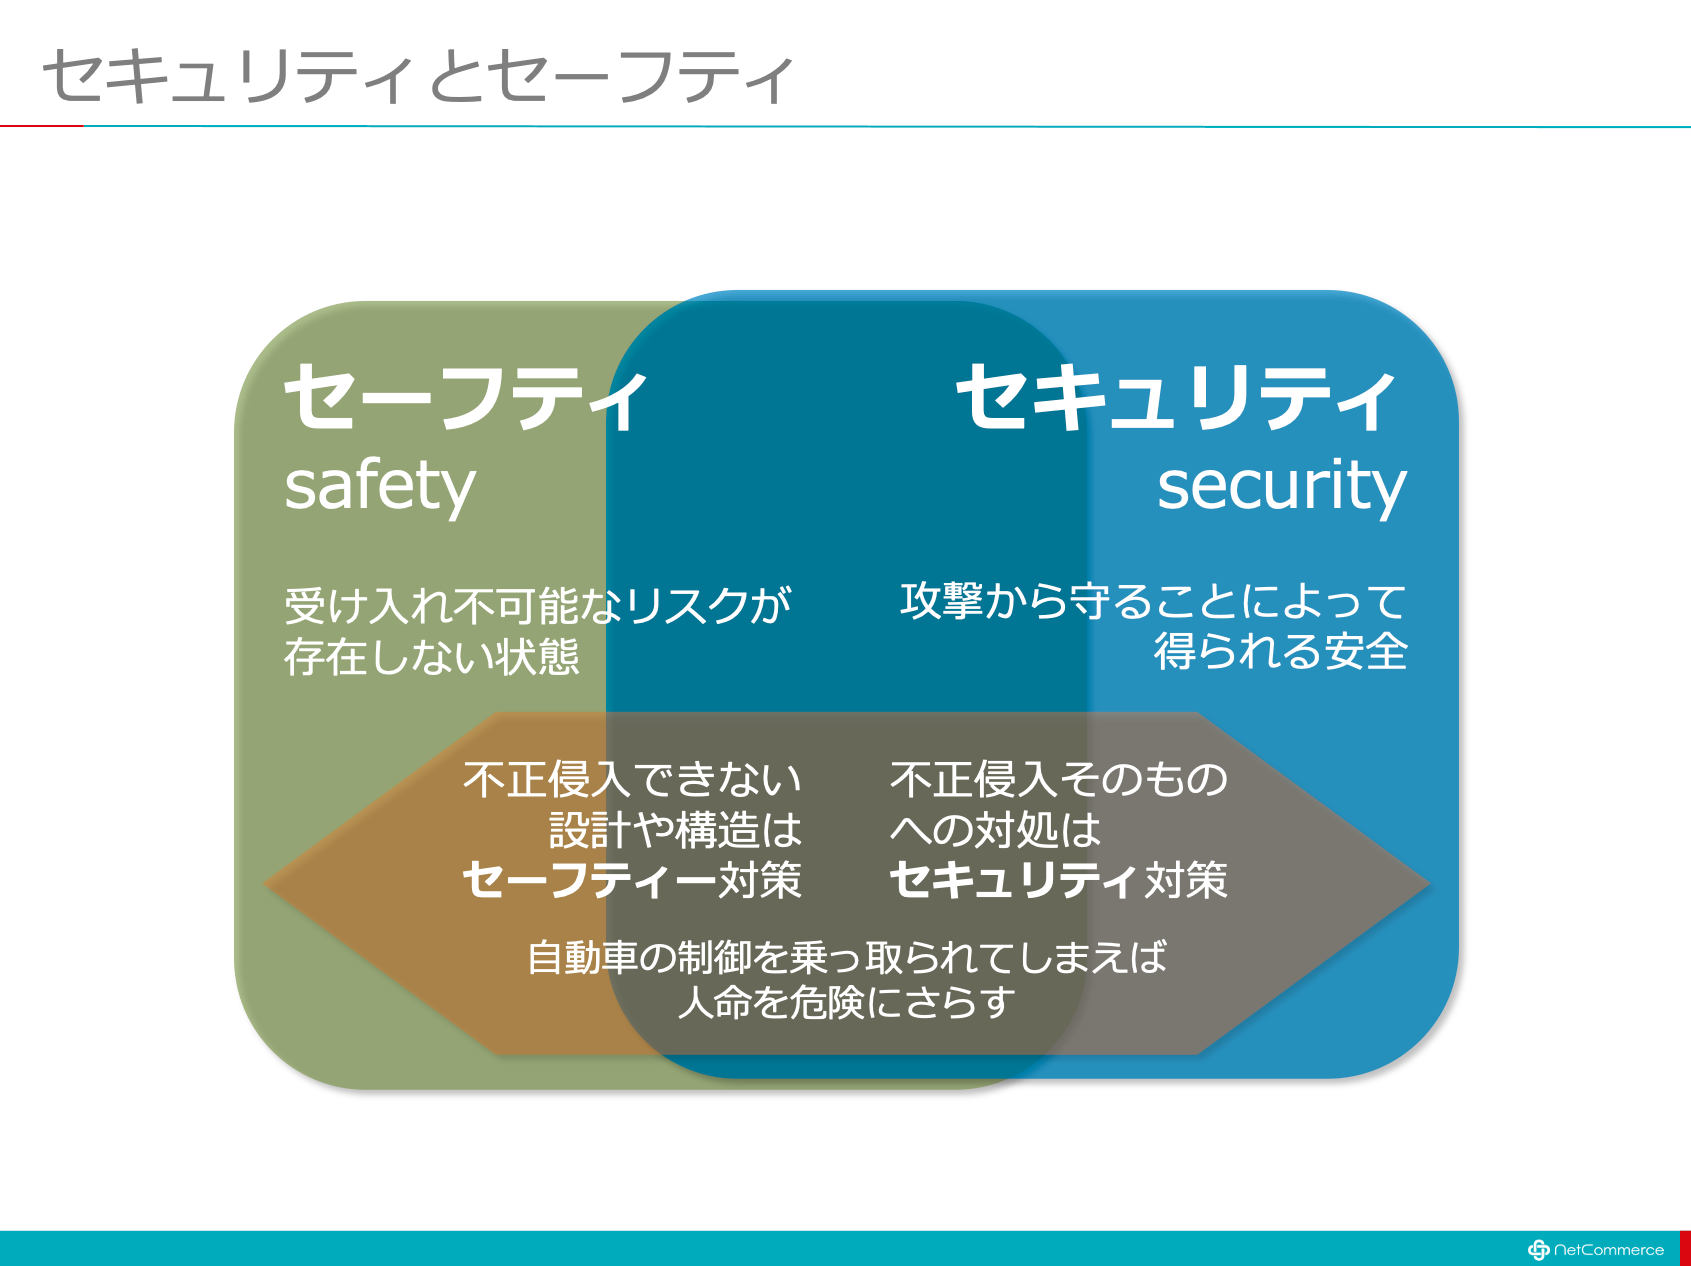
英語の「Security」は、本来「安全」「安心」「防犯」「保護」などを幅広く意味する言葉です。日常生活における防犯カメラや施錠もセキュリティの一部ですが、デジタル社会で単にセキュリティと呼ぶ場合、その大半は情報セキュリティやサイバーセキュリティを指しています。
では、似た文脈で使われるこの2つの言葉にはどのような違いがあるのでしょうか。両者の境界線を整理すると、守るべき範囲とアプローチの違いが明確になります。
情報セキュリティとは、紙の書類や物理的な媒体、電子データに至るまで、組織や個人が保有する「すべての情報資産」を漏洩や改ざん、紛失から保護することを意味します。オフィスに鍵をかける行為や、機密書類をシュレッダーで破棄することも情報セキュリティの重要な一環です。
一方でサイバーセキュリティの違いは、その保護対象が「インターネットやデジタル空間」に特化している点にあります。総務省や警察庁の定義でも、サイバー空間における電磁的記録の改ざんや通信妨害、不正アクセスからの防衛がサイバーセキュリティの中核と位置づけられています。つまり、サイバーセキュリティは情報セキュリティという大きな枠組みの中に含まれる、デジタル領域の最前線部隊といえます。
【CIAの原則】セキュリティの3大要素「機密性・完全性・可用性」の基礎知識
セキュリティを語るうえで絶対に外せない国際基準のフレームワークが、セキュリティの3大要素(通称「CIA」)です。これらは安全性を保つための3本柱であり、バランスよく維持されて初めて「安全な状態」が成立します。
1. 機密性(Confidentiality)
アクセスを許可された人だけが情報に触れられる状態を指します。第三者への情報漏洩を防ぐため、アクセス権限の設定やデータの暗号化、厳格な認証機能の実装などが該当します。
2. 完全性(Integrity)
保有しているデータが正確であり、不正な改ざんや誤った変更、欠落がない状態を維持することです。データのバックアップや変更履歴(ログ)の追跡、改ざん検知システムの導入がこの要素を支えています。
3. 可用性(Availability)
正当な権限を持つユーザーが、必要なときにいつでもシステムやデータを利用できる状態を指します。どれほど頑丈に鍵をかけても、サーバーがダウンして業務が止まったり、本人がログインできなくなったりしてはセキュリティの目的を果たせません。耐障害性の高いサーバー運用やネットワークの冗長化がこれにあたります。
近年ではこの3大要素に「真正性(本人の証明)」「信頼性」「責任追跡性」「否認防止」を加えたセキュリティの7大要素も重視されていますが、すべての根底にあるのはあくまで「機密性・完全性・可用性」の絶妙なバランスです。
【実態検証】知っておくべき決定的な脅威の背景とインシデント事例
個人・企業を問わず、私たちが日々直面しているデジタル脅威は年々巧妙化しています。独立行政法人情報処理推進機構(IPA)や報道各社の取材データを見ても、被害件数と損失額は右肩上がりを続けています。
具体的なセキュリティインシデント事例を分析すると、攻撃者の手法は大きく「悪意あるプログラム」「心理的誘導」「システムの隙を突く攻撃」の3つに分類されます。主な脅威の特性と現場での発生状況を以下の表にまとめました。
| 脅威の種類 | 詳細・手口の特徴 | 発生傾向・被害実態(目安) | 編集部の見解・有効な対策アプローチ |
|---|---|---|---|
| マルウェアとランサムウェア | 端末内のデータを勝手に暗号化し、復旧と引き換えに金銭(暗号資産)を要求する二重・三重恐喝型が主流。 | 企業の事業停止被害が年間数百件規模で報告され、平均復旧費用は数千万円超に達する。 | 定期的なオフラインバックアップとエンドポイント保護(EDR)の導入が必須。 |
| フィッシング詐欺の手口 | 大手通販サイト、銀行、配送業者を装った偽メールやSMS(スミッシング)から偽サイトへ誘導し認証情報を窃取。 | 月間の報告件数が10万件を超える高水準で推移。生成AIによる不自然さのない文面が急増。 | メール内のリンクは踏まず、公式アプリやブックマークからアクセスする習慣の徹底。 |
| 情報漏洩(内部要因) | メールの宛先誤送信、端末の紛失・盗難、アクセス制御ミス、退職者によるデータの不正持ち出しなど。 | インシデント全体の約半数以上を占め、外部攻撃以上に日常的な過失が原因となるケースが多い。 | 厳格な権限管理、クラウドストレージの公開設定見直し、送信前の一時保留機能の活用。 |
| 不正アクセス・踏み台化 | 脆弱なネットワーク機器や使い回しのパスワードを突いて侵入し、他者への攻撃拠点として悪用する。 | 中小企業のルーターやIoT機器が標的となり、知らぬ間に加害者に仕立てられる事例が頻発。 | ネットワークセキュリティ対策の見直しと、初期パスワードの即時変更が急務。 |
マルウェアとランサムウェアによる攻撃は、もはや大企業だけの問題ではありません。サプライチェーンの隙を突いて中小企業や取引先を足がかりにする事例が日常化しており、「自分は狙われる理由がない」という油断が最大の弱点となっています。
【現場目線】利用者の生の声と現場で見えたリアルな摩擦
セキュリティを強化しようとすると、必ずぶつかるのが「使いやすさとのトレードオフ」です。SNSや企業の現場では、日々のセキュリティ運用に対する悲鳴にも似たリアルな声が散見されます。
「毎回スマホに届く認証コードを確認するのが億劫で作業が中断する」
「パスワードの複雑化を求められすぎて、結局デスクの付箋や手帳にメモしてしまっている」
「社外からファイル共有する際の手続きが厳しすぎて、個人の無料ストレージを使ってしまいそうになる」
こうした現象は「セキュリティ疲れ(Security Fatigue)」と呼ばれ、厳しすぎるルールが逆に従業員やユーザーの不正利用(シャドーIT)を誘発する皮肉な結果を生んでいます。
使い勝手を犠牲にしないためには、二段階認証とパスワード管理のやり方そのものを現代化する必要があります。従来の「英数記号を混ぜた12桁を記憶して定期変更する」という非現実的な運用から、専用のパスワードマネージャーの導入や、生体認証と連動した「パスキー(Passkey)」への移行が最も合理的な解決策です。
一般に知られていない盲点とネットの誤解
インターネット上には、時代遅れのセキュリティ知識や危険な思い込みが今なお流通しています。ここでは現場取材で見えてきた「3大誤解」を是正します。
誤解1:「パスワードは数ヶ月おきに定期変更するべき」
過去には推奨されていた定期変更ですが、総務省や米国国立標準技術研究所(NIST)のガイドラインでは明確に見直されています。頻繁に変更を強制すると「末尾の数字を1つ増やすだけ」といった単純なパターンになり、かえって強度が下がるためです。現在は「長く複雑なパスワードを設定し、流出が疑われない限り変更しない」が正解です。
误解2:「Macやスマートフォンならウイルス対策は不要」
「MacやiOSは構造上安全」という言説は過去のものです。シェアの拡大に伴い、Mac専用のマルウェアやiOSのゼロデイ脆弱性を突く攻撃は現実に確認されています。さらに、フィッシング詐欺や偽Wi-Fiによる盗聴はOSの安全性とは無関係に被害が発生するため、端末の種類に関わらず警戒が欠かせません。
誤解3:「怪しいサイトを見なければ被害に遭わない」
近年のマルウェア感染や情報窃取は、正規の有名サイトが改ざんされて罠が仕込まれるケースや、業務連絡を装ったメールの添付ファイルから始まります。「自分は怪しい場所に行かないから大丈夫」という認識は、現代のサイバー空間では通用しません。
【実践ガイド】失敗しないセキュリティソフトの選び方と2026年最新サイバー脅威動向
刻々と変化するサイバー脅威から身を守るためには、どのような基準でツールを選び、どこに注力すべきなのでしょうか。
セキュリティソフトの選び方において最も重要なのは、単なる「既知のウイルス検出率」ではなく、未知の不審な挙動をリアルタイムで遮断する「振る舞い検知機能」や「クラウド連携型の脅威インテリジェンス」が備わっているかです。Windows標準の「Microsoft Defender」も非常に優秀ですが、フィッシング対策の網羅性やペアレンタルコントロール、マルチデバイス対応を求める場合は、専門ベンダーの総合セキュリティスイートが有力な選択肢となります。
また、2026年最新サイバー脅威動向として警戒すべきは、生成AIを用いた超精巧な「ディープフェイク音声・動画」による詐欺や、文面から違和感が完全に消えた標的型攻撃です。上司や家族の「声」を模倣して送金を指示する手口も確認されており、技術的なツールだけでなく「必ず別ルートで本人確認を行う」という運用ルールの徹底が求められます。
【プロの結論】おすすめできる対策・見送るべき無駄な手間の特徴
いますぐ導入すべき人・環境:
- パスワードの使い回しを今すぐやめ、パスワード管理アプリやパスキーを導入できる人
- OSやアプリの自動アップデートを常時「ON」に設定できる環境
- 公衆Wi-Fiの利用時にVPNやセキュア接続を徹底できる人
見送るべき・見直すべき無駄な運用:
- 記号や数字を少し変えるだけの定期的なパスワード手動変更作業
- 身元の不確かな無料セキュリティアプリを複数インストールして端末を重くすること
- 「自分には盗まれるデータがない」と過信して多要素認証をオフのまま放置すること
【セキュリティとは】に関するよくある質問(FAQ)
Q1:二段階認証(2FA)と二要素認証(MFA)は何が違うのですか?
A1:二段階認証は「2回認証を行うこと」全般を指し、同じ種類の情報(例:パスワード+秘密の質問)でも成立します。一方の二要素認証は、「知識情報(パスワード)」「所持情報(スマホや物理キー)」「生体情報(指紋・顔)」という異なる3要素のうち、2つ以上を組み合わせて認証する仕組みです。セキュリティ強度の観点からは、二要素認証が推奨されます。
Q2:スマートフォンのセキュリティで初心者が最優先すべきことは何ですか?
A2:第一に「OS(iOS/Android)の自動更新を有効にし、常に最新状態を保つこと」です。第二に「画面ロック(生体認証や長めのパスコード)の設定」、第三に「公式ストア(App Store / Google Play)以外からアプリをインストールしないこと」の3点を徹底してください。
Q3:万が一、フィッシング詐欺サイトにパスワードを入力してしまったらどうすればいいですか?
A3:直ちに正規の公式サイトへアクセスし、該当サービスのパスワードを変更してください。同じパスワードを他サービスでも使い回している場合は、被害拡大を防ぐためにすべての連携先で変更が必要です。クレジットカード情報を入力した場合は、即座にカード会社へ連絡して利用停止手続きを行ってください。
まとめ:今後の動向と失敗しないための判断基準
セキュリティとは、一度設定して終わりという「静的な壁」ではなく、変化し続けるリスクに合わせて更新していく「動的なプロセス」です。どれほど強固なツールを導入しても、それを扱う人間の認識に隙があれば、情報は容易に流出してしまいます。
完璧な100点を目指して利便性を損なうのではなく、「OSのアップデートを怠らない」「パスワードを使い回さない」「多要素認証を必ず有効にする」という基本の徹底こそが、最大の防御壁となります。日常のデジタル環境を見直し、リスクを最小限に抑える行動を今日から始めてみてください。 (出典: セキュリティ と は(Yahoo!ニュース))

Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。