要配慮個人情報とは?具体例と同意義務・オプトアウト禁止を完全解説
ビジネスのデジタル化や労務管理のクラウド移行が加速するなか、取り扱いに最も慎重な姿勢が求められるのが「要配慮個人情報」です。名前や電話番号といった通常の個人情報と同じ感覚で収集・共有してしまうと、法令違反として是正勧告や厳しい罰則の対象になりかねません。
不当な差別や偏見などの不利益が生じないよう、個人情報保護法では一般の個人情報よりも格段に厳しいルールが敷かれています。本稿では、制度の全体像から判断に迷いやすいグレーゾーン、実務現場での安全管理までを網羅的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:要配慮個人情報は本人の不当な差別・偏見を防ぐための情報であり、原則として「事前の本人同意」がなければ取得自体が禁じられている。
- 要点2:一般個人情報で認められている「オプトアウトによる第三者提供」が法的に全面禁止されており、漏洩時には1件でも委員会報告義務が生じる。
- 要点3:金融分野で使われる「センシティブ情報」との範囲の違いや、採用活動・社内チャットにおける日常的な法令違反リスクへの対策が必須である。
要配慮個人情報とは何か?一般の個人情報と根本から異なる3大ルール
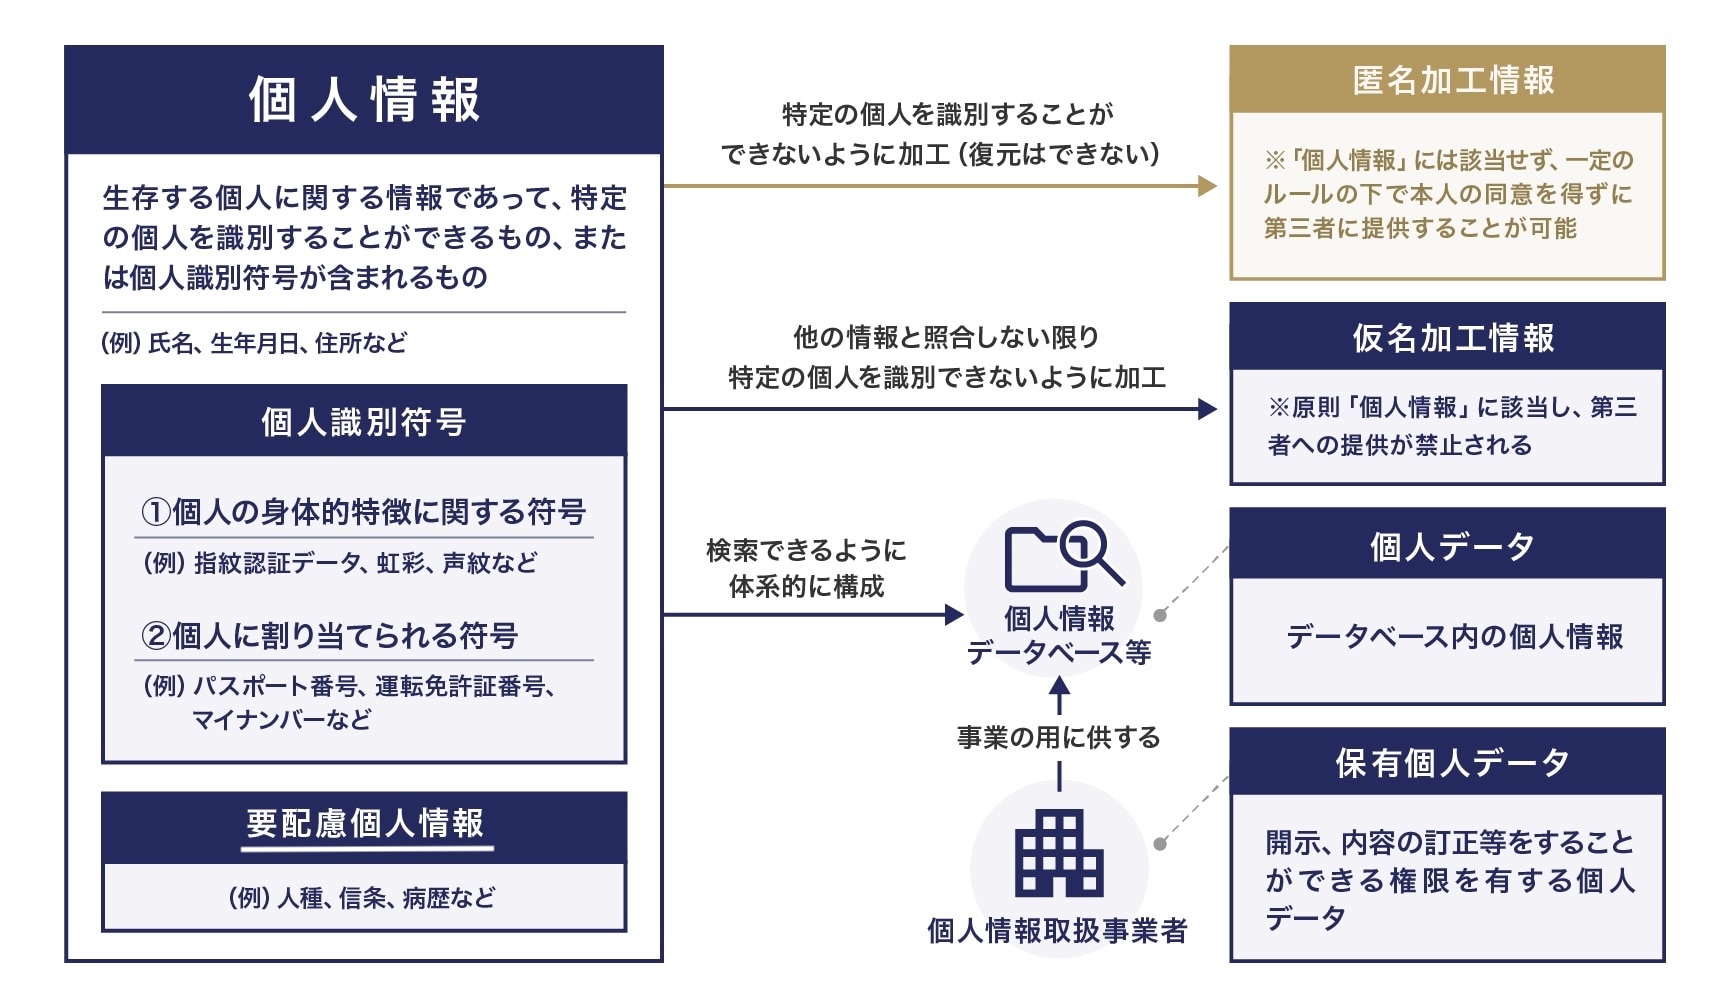
要配慮個人情報とは、個人情報保護法第2条第3項において「本人の人種、信条、社会的身分、病歴、犯罪の経歴、犯罪により害を被った事実その他本人に対する不当な差別、偏見その他の不利益が生じないようにその取扱いに特に配慮を要するもの」と定義された特別な個人情報です。
一般的な個人情報(氏名、生年月日、連絡先など)は、利用目的を通知・公表すれば本人の同意を得ずに取得できます。しかし、要配慮個人情報を取り扱う個人情報取扱事業者には、極めて厳格な制限が課されています。
押さえておくべき根本的な違いは以下の3点です。
- 取得時の原則事前同意:利用目的を公表するだけでは取得できず、あらかじめ明示的な本人同意の義務が発生します。
- オプトアウトによる第三者提供の禁止:あらかじめ本人へ通知して反対がなければ第三者に提供できる「オプトアウト制度」の利用が一切認められていません。
- 厳格な漏洩報告義務:万が一漏洩や滅失が発生した場合、対象が1件であっても個人情報保護委員会への速やかな報告と本人への通知が義務付けられています。
【要配慮個人情報の一覧】該当する具体例とグレーゾーンの境界線
個人情報保護法ガイドラインでは、具体的に何が要配慮個人情報に該当するかが細かく規定されています。日常業務で取り扱うデータが該当するかどうかを判断するため、法定の分類と実例を整理しました。
| 法定区分 | 詳細・該当する具体例 | 非該当となる境界線・判断基準 | 編集部の見解・実務評価 |
|---|---|---|---|
| 人種・信条・社会的身分 | 民族的出自、宗教的信仰、支持政党、被差別部落の出身など | 単なる「国籍」や「外国人であること」、本人の職歴・肩書 | 履歴書やアンケートでの無意識な設問設計が最も違反リスクを招きやすい領域です。 |
| 病歴・健診結果 | 既往症、がん・精神疾患の罹患歴、医師による健診結果や診療報酬明細(レセプト) | 単なる「風邪で通院」「骨折による欠勤」の事実、健康保険証の記号・番号 | 産業医面談記録やストレスチェックの結果は直結するため、人事部門の厳格な分離管理が必須です。 |
| 犯罪歴・刑事事件 | 有罪判決を受けた事実(前科)、勾留・起訴・家裁送致などの犯罪歴・刑事事件手続き情報 | 交通違反の反則金納付(青キップ)、民事訴訟の係属事実 | Web上の風評調査やコンプライアンスチェック時に無断取得するトラブルが多発しています。 |
| 犯罪被害情報 | ストーカー被害、性犯罪被害、暴力事件の被害事実 | 交通事故による被害(刑事事件化していない物損事故など) | 相談窓口の記録やカスタマーサポートの対応履歴に残るケースがあり、アクセス権限の制限が不可欠です。 |
特に誤解されやすいのが「国籍」の扱いです。単に「米国籍」「フランス国籍」といった国籍情報は要配慮個人情報には該当しません。ただし、「特定の少数民族に属している」といった民族的・人種的出自を示す情報は人種・信条・社会的身分として該当します。
実務で違反しないための必須知識|事前同意の例外とオプトアウト禁止
要配慮個人情報は、本人の同意を得ずに取得すること、および本人の同意を得ずに第三者へ提供することが原則として固く禁じられています。特にオプトアウトによる第三者提供禁止のルールは、一般のデータ売買やマーケティング連携と大きく異なるポイントです。
ただし、社会生活上の緊急性や法令遵守の観点から、例外的に本人同意が不要となるケースが法第20条第2項および第27条第1項に定められています。
- 法令に基づく場合:労働安全衛生法に基づく定期健康診断の実施や、警察・裁判所からの令状に基づく照会対応など。
- 人の生命、身体または財産の保護に必要な場合:意識不明の重体となった急病人の血液型や持病を救急隊員・医師に伝える際、本人の同意取得が困難な状況。
- 公衆衛生の向上・児童の健全育成の推進:感染症の感染拡大防止に向けた疫学調査や、児童虐待の防止に向けた関係機関間の緊急連携。
- 国の機関等への協力:税務署の税務調査や統計法に基づく基幹統計調査への回答。
これらの例外に該当しない限り、いかなる理由があっても事前の書面や電子的同意なしにデータを取得・共有することは認められません。
【実態検証】人事・医療・現場管理で多発する運用の落とし穴
実務現場では、法令の条文を理解していても、日常の業務プロセスの中に潜む落とし穴によって意図せず法律違反を犯してしまう事例が後を絶ちません。現場担当者が直面しやすい代表的なリスク事例を検証します。
1. 採用選考におけるエントリーシートと適性検査
採用応募者の健康状態を把握しようと、エントリーシートに「既往歴・持病の有無」を無条件に記載させる行為は、業務上の合理的な必要性がない限り不適切な取得とみなされます。健康状態を理由とした差別を防ぐため、内定後の配置決定に必要な範囲に限定し、同意取得の手続きを明確に分ける運用が求められます。
2. 社内チャット・グループウェアでの病名共有
現場で最も頻発しているのが、SlackやTeams、LINE WORKSなどの社内チャットツールにおける情報共有の失敗です。「〇〇さんがうつ病の診断を受けたため、明日から休職に入ります」といったメッセージを、プロジェクトメンバー全員が見られる公開チャンネルに投稿する行為は、本人の明示的な同意がない限りプライバシー侵害および安全管理義務違反に当たります。
3. 監視カメラ映像や生体認証データの取り扱い
防犯カメラの映像にたまたま車椅子を利用している姿や盲導犬を連れている姿が映り込んだとしても、それ自体は映像の副次的な写り込みに過ぎず、要配慮個人情報の取得には当たりません。しかし、「障害者雇用の該当者を特定・リスト化する目的」で映像を解析・抽出した場合は、意図的な取得とみなされ同意取得の対象となります。
センシティブ情報との違いは?一般に知られていない盲点とネットの誤解
実務の世界では、「要配慮個人情報」と「センシティブ情報(機微情報)」という言葉が同義語のように使われることがありますが、法的な枠組みにおいてこの2つは明確に異なります。
センシティブ情報は、主に金融庁が定める「金融分野における個人情報保護に関するガイドライン」で定義されている業界特有の概念です。その範囲は個人情報保護法の要配慮個人情報よりもさらに広く設定されています。
- 労働組合への加盟状況
- 門地および本籍地(出身地)
- 性生活・性的指向に関する情報
これらの項目は、個人情報保護法上の要配慮個人情報には直接列挙されていませんが、金融分野においては原則として取得・利用・第三者提供が全面的に禁止される「センシティブ情報」に該当します。保険会社、銀行、証券会社、FinTech事業者などは、個人情報保護法だけでなく金融庁ガイドラインに準拠した極めて厳格なシステム設計と規程整備が求められます。
【プロの結論】厳格対応が必須となる企業・見直すべき業務プロセスの条件
自社の業務において、どのレベルの安全管理体制を構築すべきかの判断基準を提示します。
【即座に体制見直しと厳格管理が必要な組織】
- 従業員の健康診断結果、ストレスチェック、産業医面談ログを一元管理している人事労務部門
- 治験データ、電子カルテ、ヘルスケアアプリの生体データを扱う医療・バイオ関連事業者
- 採用活動においてバックグラウンドチェック(前科照会やSNS身元調査)を外部委託している企業
- SaaSプロダクト上で顧客エンドユーザーの健康・障害・病歴データを預かるクラウド事業者
【過度な個別同意取得を省略・簡素化できる組織】
- BtoBの商談管理において、氏名・役職・会社連絡先・商談履歴のみを扱う営業組織
- 単なる氏名と配送先住所、決済情報(クレジットカード番号自体は要配慮個人情報ではない)のみを扱う一般的なEC事業者
個人情報取扱事業者に求められる安全管理措置と委託先管理・罰則リスク
要配慮個人情報を取り扱う事業者は、情報漏洩を防ぐために通常以上の安全管理措置を講じる責任があります。組織的・人的・物理的・技術的な4つの観点から対策を網羅しなければなりません。
- 組織的措置:取扱責任者の設置、アクセス権限者の最小化、漏洩発生時の緊急連絡体制の整備。
- 人的措置:取り扱い担当者への定期的なセキュリティ教育、守秘義務契約の締結。
- 物理的措置:診断書や同意書を保管するキャビネットの施錠管理、執務室への入退室制限。
- 技術的措置:データベースの暗号化、二要素認証の導入、アクセスログの長期保管と定期監査。
また、外部のデータセンターや労務管理クラウド、BPO事業者に処理を任せる場合の委託先管理も極めて重要です。委託元は、委託先が適切な安全管理措置を講じているかを定期的に監査・確認する監督義務を負っています。
これらを怠り、個人情報保護委員会からの是正命令に従わなかった場合や重大な情報漏洩を起こした場合、情報漏洩の罰則として、法人に対しては最高1億円の罰金刑が科される可能性があります。金銭的な損害だけでなく、社会的信用の失墜や取引停止といった事業継続上の致命的なダメージを避けるためにも、妥協のないセキュリティ設計が不可欠です。
【要配慮個人情報】に関するよくある質問(FAQ)
Q1:採用面接で持病やアレルギー、ワクチン接種歴を聞くのは違法ですか?
A1:面接での質問自体が直ちに違法となるわけではありませんが、業務遂行に真に必要な場合を除き、事前の同意なく病歴や医療情報を取得することは推奨されません。業務上の配慮が必要な場合は、「業務に支障をきたす可能性のある健康上の留意点があるか」といった限定的な聞き方にとどめ、取得目的を明示した上で同意を得る必要があります。
Q2:従業員が自らチャットツールで「うつ病で休職します」と投稿した場合はどう扱えばよいですか?
A2:本人が自発的に公表した事実であっても、企業側がその情報を集約・データベース化して管理する段階で、利用目的の特定と適切な安全管理措置の対象となります。また、本人が投稿したからといって、会社側が勝手に他の部署や社外へその情報を転送・共有することは目的外利用および同意なき第三者提供に該当するため禁止されます。
Q3:防犯カメラに車椅子の利用者が映っていた場合、その映像データは要配慮個人情報になりますか?
A3:防犯目的で録画された映像にたまたま車椅子利用者や障害を持つ方が映り込んだだけであれば、要配慮個人情報には該当しません。ただし、特定の個人の障害状態を把握・追跡・リスト化する目的で映像を分析・抽出した場合は、要配慮個人情報の取得とみなされます。
まとめ:今後の動向と失敗しないための判断基準
要配慮個人情報は、本人の尊厳と基本的人権を守るために設けられた制度であり、データ活用の利便性よりも個人の権利保護が明確に優先される領域です。
これからの時代、AIによる労務分析やプロファイリング技術が急速に進化する一方で、取り扱いに対する社会の視線と法規制は年々厳格化しています。実務担当者が判断に迷った際は、「この情報は本人の不当な差別や不利益につながる可能性がないか」「事前に明確な同意を得ているか」という原点に立ち返ることが、コンプライアンス事故を防ぐ最大の防御策となります。 (出典: 要 配慮 個人 情報(Yahoo!ニュース))


テクノロジーやライフスタイル領域を中心に執筆活動を行っています。趣味は写真撮影と旅行です。